

Opis
Zaufało mu ponad 300 000 stron na WordPressie, ma ocenę 4,9 gwiazdek z ponad 450 pięciogwiazdkowych recenzji, aktywnie rozwijana od ponad 10 lat i przetłumaczona na ponad 15 języków.
Prosta Historia to kompletny dziennik zdarzeń dla WordPressa. Rejestruje każdą istotną zmianę – edycje treści, logowania użytkowników, aktualizacje wtyczek, zdarzenia związane z bezpieczeństwem i nie tylko – dzięki czemu właściciele witryn, zespoły, agencje i programiści zawsze wiedzą, kto, co i kiedy zrobił. Wystarczy zainstalować i włączyć; nie wymaga żadnej konfiguracji.
Każde zdarzenie jest opisane w sposób przystępny: prostym językiem, jak na stronie Zaktualizowano stronę „O nas”, z względnymi oznaczeniami czasu, np. „5 minut temu”, oraz porównaniami „przed” i „po” zamiast surowych zestawień danych.
🔍 Jak Prosta Historia pomaga w rzeczywistych sytuacjach
Śledź, co się dzieje w witrynie
„Czy ktoś dzisiaj coś zrobił? Ach, Grażyna wrzuciła nowy komunikat prasowy i napisała do niego artykuł. Świetnie – teraz ja nie muszę tego robić.”
Szybciej wykrywaj problemy i usuwaj błędy
„Od wczoraj strona działa wolno. Czy ktoś coś zmieniał? … Ach, Janusz włączył wtyczkę 'naughty-plugin-x’, to pewnie przez to.”
Zadbaj o to, by freelancerzy i agencje wywiązywali się ze swoich obowiązków
„Zatrudniłem programistę do optymalizacji mojej witryny. Ale czy on w ogóle coś zrobił? Wystarczy rzut oka na Prostą Historię, żeby zobaczyć, nad czym dokładnie pracowano.”
Wykrywaj podejrzane działania na wczesnym etapie
„Widzę trzy nieudane próby logowania z nieznanego adresu IP, które miały miejsce w nocy. Kliknę na ten adres, żeby sprawdzić całą aktywność z tego źródła – tylko te próby, nic więcej. Dobrze wiedzieć.”
✨ Co śledzi Prosta Historia
Bezpieczeństwo i monitoring
- Nieudane logowania użytkowników wraz ze śledzeniem adresów IP i filtrowaniem według typu (błędne hasło lub nieistniejąca nazwa użytkownika)
- Sprawdzanie oficjalnych sum kontrolnych w celu zbadania integralności plików WordPress
- Wymuszone automatyczne aktualizacje zabezpieczeń z serwisu WordPress.org
- Zmiany w stanie witryny
- Zdarzenia związane z odmową dostępu do panelu administratora
Treści i użytkownicy
- Wpisy, strony i własne typy wpisów — tworzenie, edycja, usuwanie i przypisywanie do strony głównej
- Załączniki z opcjami edycji obrazków (przycinanie, obracanie, odwracanie, skalowanie) oraz podglądem miniatur
- Taksonomie ze szczegółowymi różnicami w nazwie, uproszczonej nazwie, opisie i elemencie nadrzędnym
- Komentarze, menu (z opisem poszczególnych pozycji) i widżety
- Profile użytkowników, logowanie, wylogowywanie i zmiany ról
- Notatki — funkcja współpracy w WordPress 6.9
System i aktualizacje
- Cykl życia wtyczki: instalacja, aktualizacja, włączenie, wyłączenie, usunięcie oraz przełącznik automatycznej aktualizacji
- Instalowanie, aktualizowanie, włączanie, zmiana i usuwanie motywów
- Aktualizacje WordPressa (ręczne i automatyczne)
- Aktualizacje tłumaczeń i pakietów językowych
- Powiadomienia o dostępnych aktualizacjach
- Zmiany na ekranach ustawień oraz opcji
Prywatność i zgodność z przepisami
- Wnioski o eksport danych dotyczących prywatności i usunięcie danych użytkownika
- Zmiany w polityce prywatności
- IP addresses are masked by default: the last part is removed before storing
- Sets no cookies and loads no external fonts
- Aktywność wtyczki AI dla WordPressa jest rejestrowana bez zapisywania kluczy API ani treści monitów
🔌 Wbudowana obsługa wtyczek innych autorów
Prosta Historia ma wbudowaną funkcję rejestrowania danych dla:
- Two Factor – Logins are logged when the two-factor code is accepted, with the method used, and wrong codes as failed logins
- Wordfence – Whether a login used two-factor authentication and which method, and wrong codes as failed logins
- Kadence Security (formerly Solid Security) – Wrong two-factor codes as failed logins
- Wtyczka WordPress AI – włączanie i wyłączanie funkcji, zmiany dostawcy i modelu AI oraz wnioski o zatwierdzenie, przyznanie i cofnięcie uprawnień dla łączników
- Jetpack – włączanie i wyłączanie modułów
- Advanced Custom Fields (ACF) – modyfikacje grup pól i pól
- Zmiana użytkownika – zdarzenia związane ze zmianą użytkownika
- WP Crontrol – zmiany zdarzeń i harmonogramów Cron
- Włącz funkcję Media Replace – szczegóły dotyczące zamiany plików
- Ogranicz liczbę prób logowania – próby logowania, blokady i zmiany w konfiguracji
- Przekierowania – przekierowania i zmiany grupowe, ustawienia ogólne
- Duplikowanie wpisu – powielanie treści
- Beaver Builder – zapisywanie układów, szablonów i ustawień
Plugins that log to Simple History themselves include my CMS Tree Page View (page moves and new pages) and Simple SEO (SEO title and description changes, with before and after).
Czy brakuje twojej wtyczki? Nie ma problemu – autorzy wtyczek mogą dodać integrację za pomocą API rejstratora.
💬 Co mówią użytkownicy
Ponad 450 pięciogwiazdkowych recenzji na WordPress.org:
- „Jak dotąd najlepsza i najbardziej wszechstronna wtyczka do logowania” – @herrschuessler.
- „Najlepsza wtyczka do historii, jaką znalazłem” – Rich Mehta
- „Fantastyczna wtyczka, której używam na wszystkich witrynach” – Duncan Michael-MacGregor
- „Wtyczka domyślna dla wszystkich naszych witryn” – Mr Tibbs
🚀 Przeglądaj swój dziennik z dowolnego miejsca
Prosta Historia zaczyna rejestrować dane natychmiast po uruchomieniu – nie trzeba niczego konfigurować. Importuje nawet ostatnią aktywność, więc dziennik nie będzie pusty już pierwszego dnia. Dostęp do dziennika masz z:
- Widżet na pulpicie nawigacyjnym – podsumowanie statystyk aktywności i ostatnie wydarzenia
- Szybki podgląd na pasku administratora – rozwijane menu z najnowszymi wydarzeniami na każdej stronie administratora
- Paleta poleceń – wpisz „Prosta Historia”, żeby przejść do dziennika dla bieżącego wpisu
- Specjalna strona administracyjna – pełny dziennik z funkcją wyszukiwania, filtrami i paskiem bocznym z analizami
- Raporty email – cotygodniowe podsumowanie prosto do skrzynki
- Kanał RSS – kanał chroniony hasłem dla czytnika kanałów
- WP-CLI – dostęp z wiersza poleceń do automatyzacji i tworzenia skryptów
- Interfejs API REST – progaramistyczny dostęp do własnych integracji
📧 Tygodniowe raporty email – bądź na bieżąco bez logowania
Cotygodniowe raporty email dostarczają podsumowanie aktywności witryny w każdy poniedziałek rano — całkowitą aktywność, podział dzienny, kluczowe wskaźniki (logowania, aktualizacje treści, zmiany wtyczek) oraz bezpośrednie odnośniki do pełnego dziennika.
Idealne rozwiązanie dla właścicieli witryn, agencji zarządzających witrynami klientów oraz zespołów, które potrzebują regularnych aktualizacji bez konieczności logowania się. Włącz funkcję w ustawieniach i zobacz, jak wygląda wiadomość email, zanim ją włączysz.
🛠️ Dla programistów i zaawansowanych użytkowników
- WP-CLI – wyświetlaj, wyszukuj i eksportuj zdarzenia z wiersza poleceń — idealne do automatyzacji i zarządzania wieloma witrynami
- Interfejs API REST – pełny programistyczny dostęp do przeszukiwania logów i dodawania własnych zdarzeń. Zobacz dokumentację
- Interfejs API rejestrowania – rejestruj własne zdarzenia z motywów i wtyczek za pomocą jednej linii kodu
- Kanał RSS – subskrybuj aktualizacje za pomocą dowolnego czytnika kanałów
- Obsługa sztucznej inteligencji i agentów – dzięki interfejsowi API REST i kanałowi RSS serwis Simple History jest dostępny dla agentów AI i zautomatyzowanych procesów, takich jak Claude Code
- Tryb ukryty – uruchom Prostą Historię w trybie całkowicie ukrytym w interfejsie administratora za pomocą kodu; Wersja premium dodaje interfejs graficzny. Idealna dla agencji i stron klientów
🔆 Rozszerz za pomocą dodatków
Simple History Premium
Alerty i powiadomienia – otrzymuj natychmiastowe powiadomienia przez email, Slack, Discord lub Telegram, gdy pojawią się ważne zdarzenia. Zacznij szybko dzięki gotowym regułom dla typowych scenariuszy lub stwórz własne reguły filtrowane według typu zdarzenia, użytkownika, roli i poziomu logowania.
Przekazywanie logów – przesyłaj zdarzenia do zewnętrznych miejsc docelowych: lokalnych plików logów, serwerów syslog (UDP/TCP/TLS), Datadog, Splunk, webhooków lub zewnętrznych baz danych MySQL/MariaDB. Idealne rozwiązanie do scentralizowanego logowania, zapewnienia zgodności z przepisami i tworzenia kopii zapasowych.
Rozszerzone kotrola – własne okresy przechowywania logów (lubna zawsze), eksport przefiltrowanych wyników wyszukiwania do plików CSV/JSON, panel aktywności wpisu w edytorze bloków, własne wpisy w logach dotyczące decyzji zespołu, ukrywanie interfejsu użytkownika, sterowanie rejestratorem umożliwiające precyzyjne dostosowanie rejestrowanych zdarzeń oraz brak reklam.
WooCommerce Logger
Śledź aktywność w WooCommerce: zamówienia, zwroty, zmiany stanu magazynowego, aktualizacje produktów, korekty cen, modyfikacje ustawień oraz wykorzystanie kuponów.
Debug and Monitor
Monitoruj wychodzące żądania HTTP i wiadomości email, debuguj wywołania API i zobacz, co dzieje się „pod maską”. Niezbędne narzędzie dla programistów i zespołów wsparcia technicznego.
💚 Sponsoruj ten projekt
Jeśli podoba ci się ta wtyczka, rozważ wsparcie finansowe rozwoju jej darmowej wersji. Jest ona darmowa od ponad 10 lat i nadal będzie.
Zrzuty ekranu
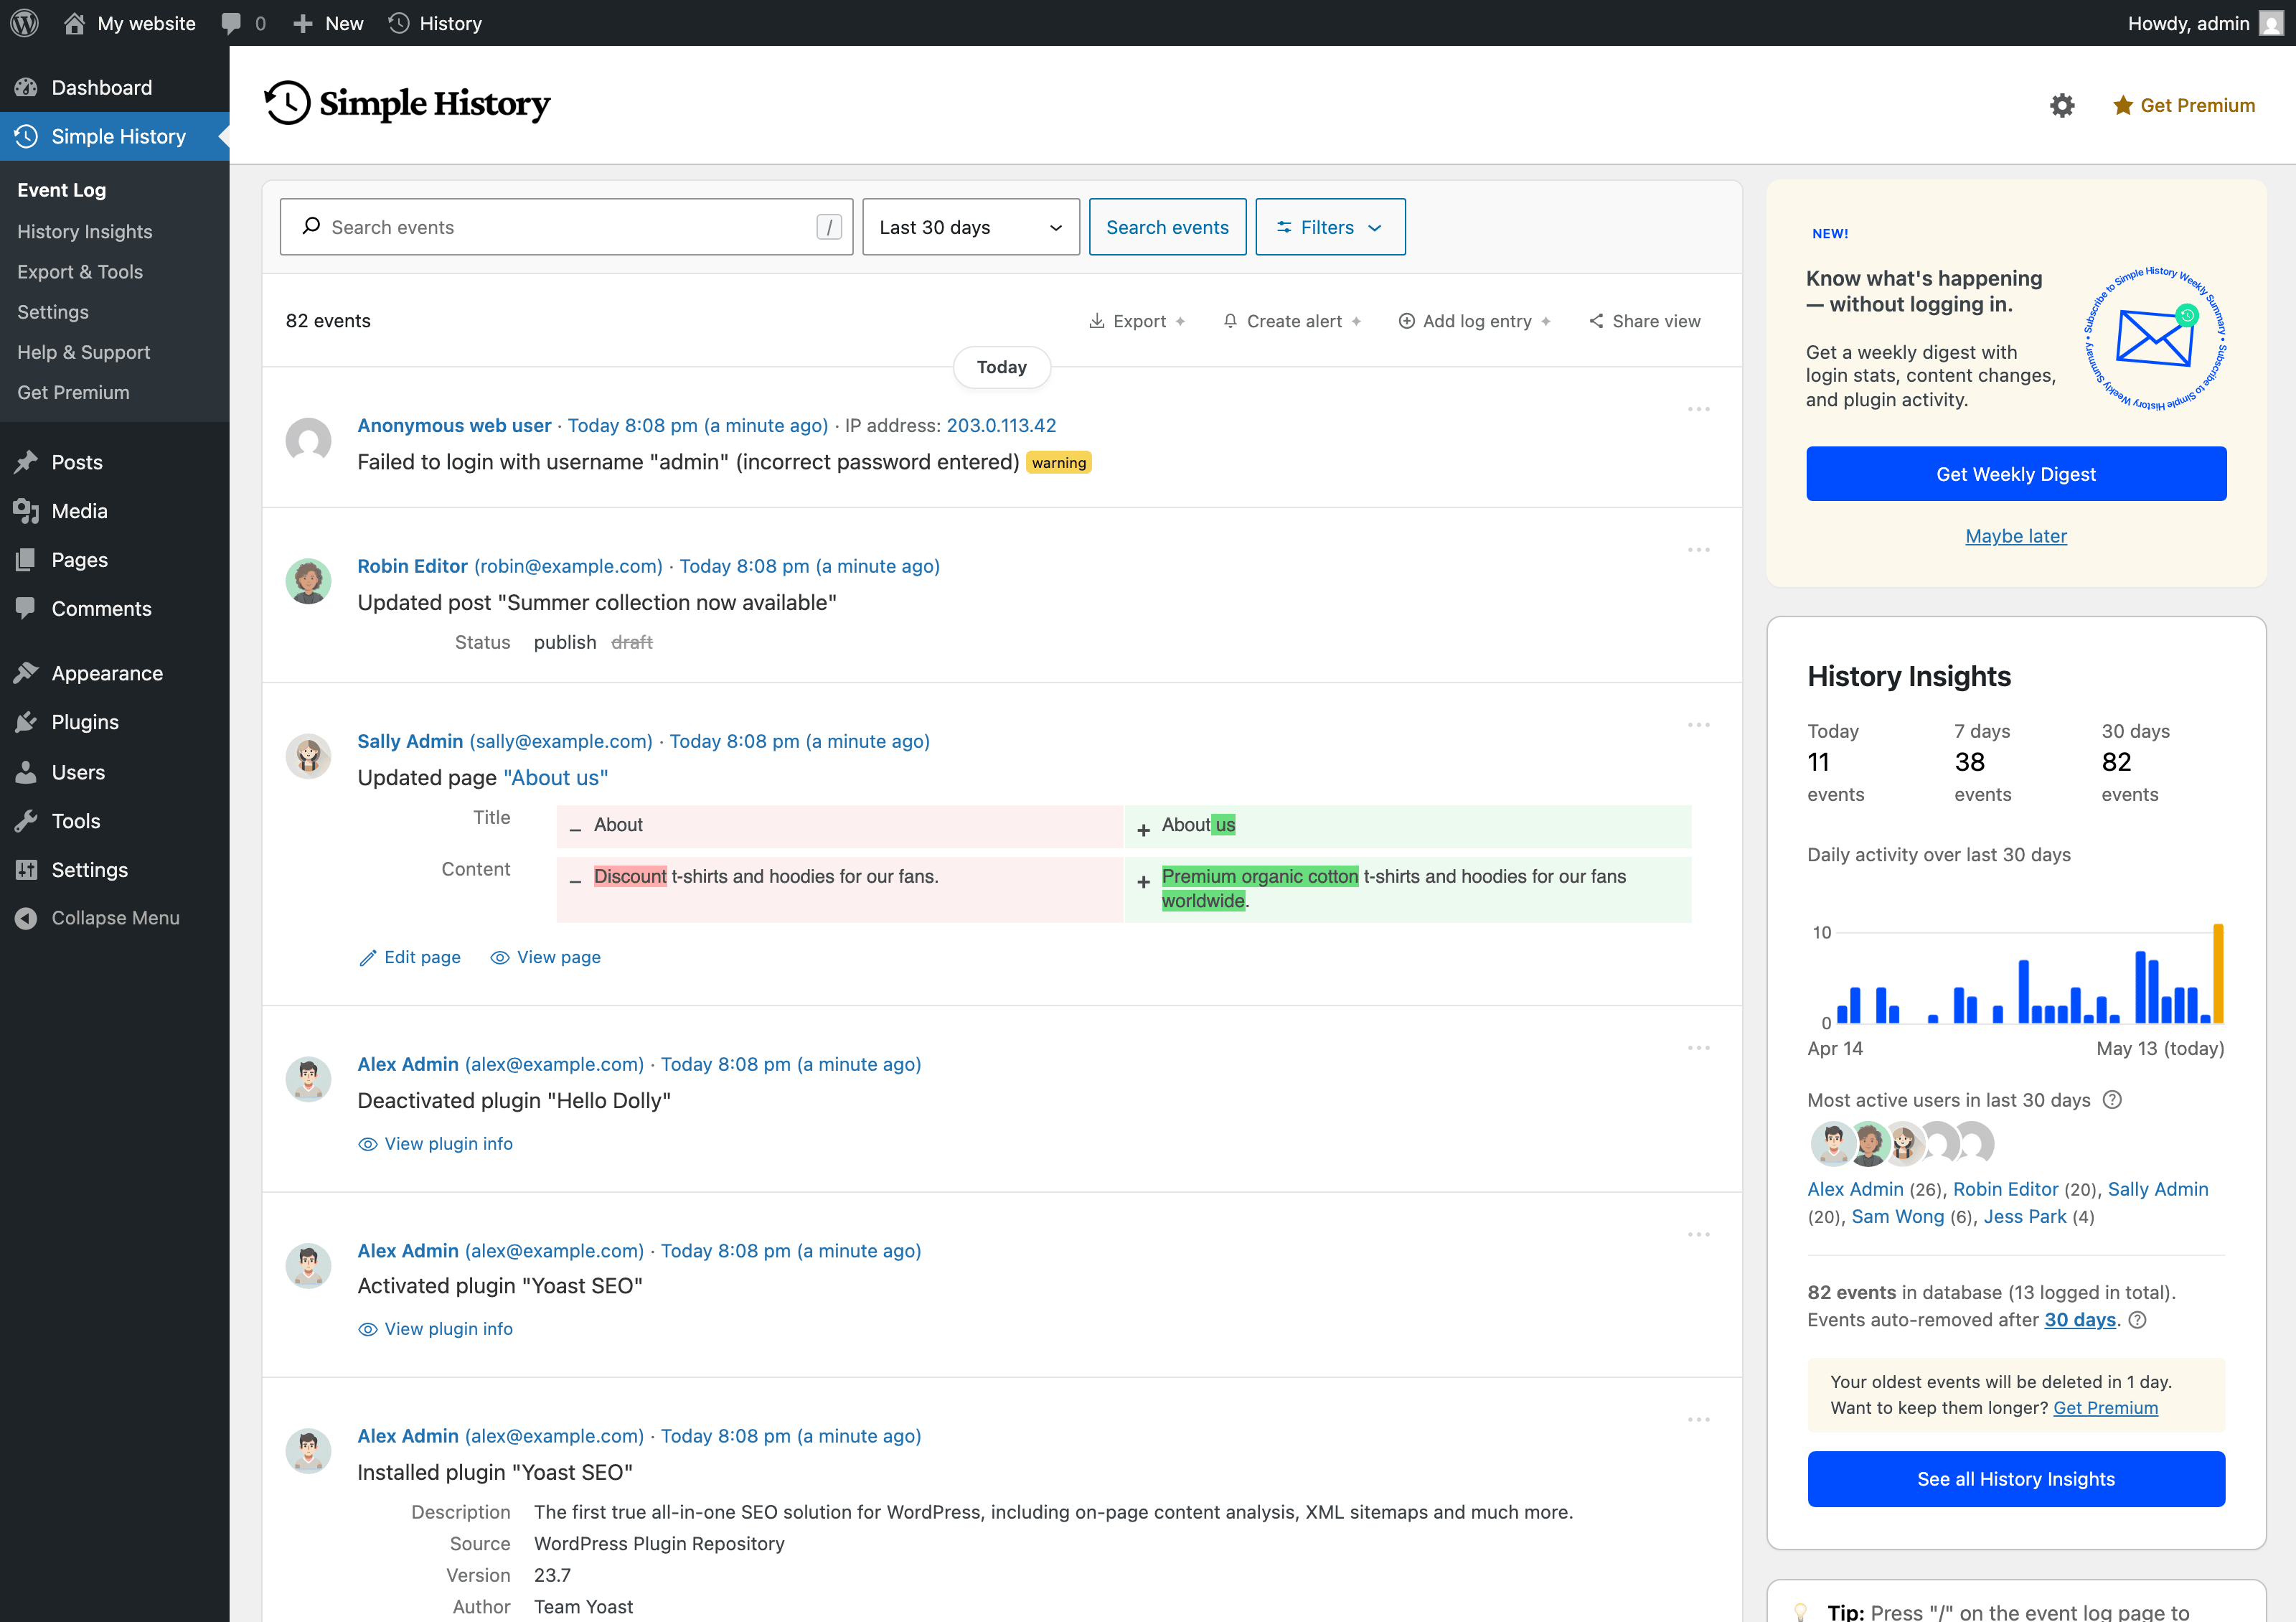
Główny dziennik zdarzeń: przejrzysta oś czasu pokazująca, kto, co, kiedy i skąd robił w witrynie — wraz z paskiem bocznym zawierającym codzienne działania i listę najbardziej aktywnych użytkowników.
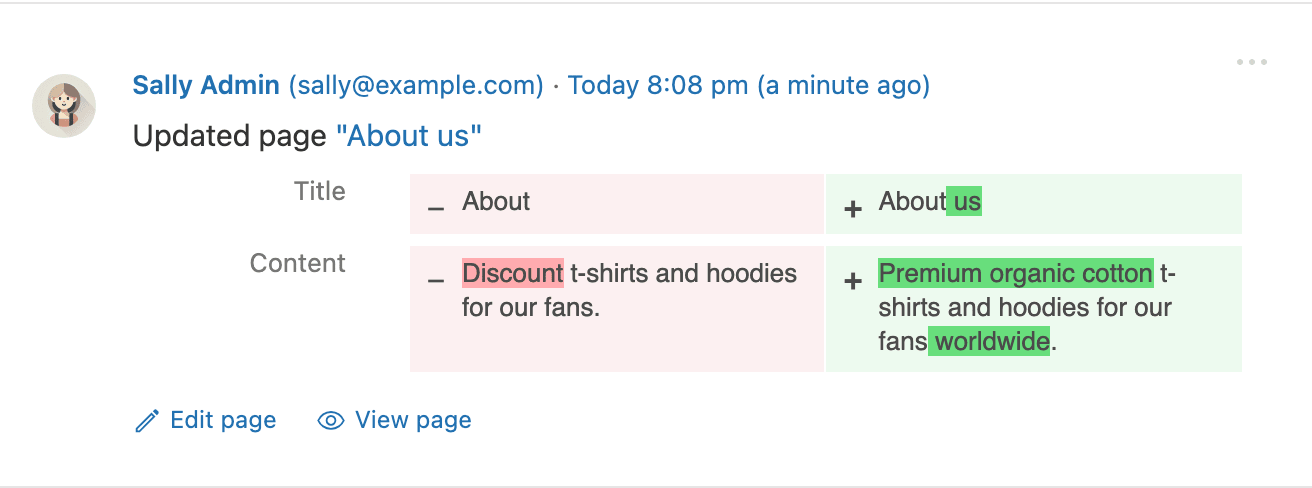
Zmiany w treści pokazują pełne porównanie „przed” i „po”, dzięki czemu można dokładnie zobaczyć, co zostało w tresci zmienione — a nie tylko to, że coś się zmieniło.
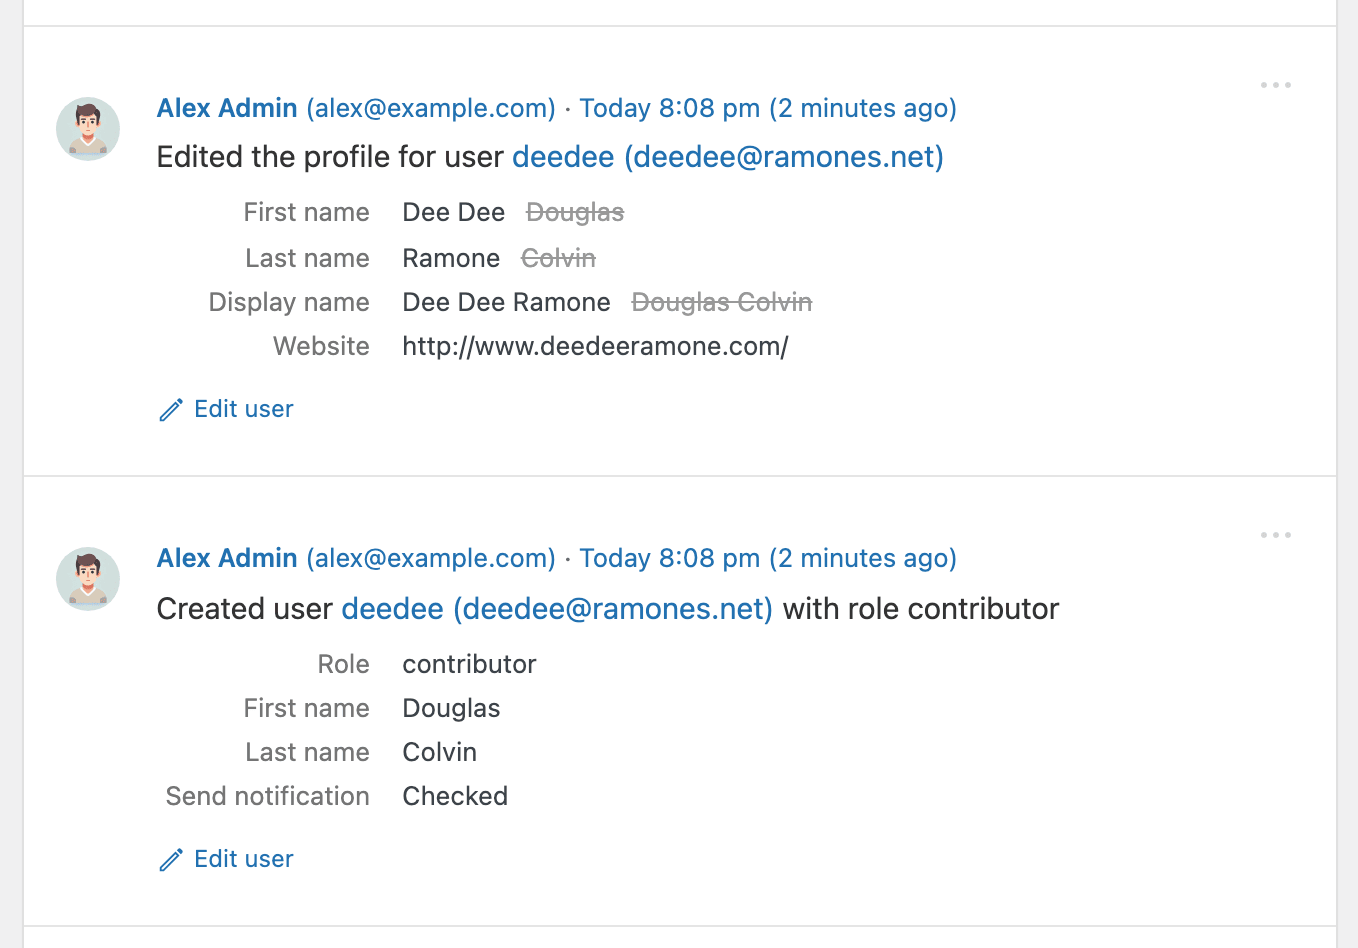
Zdarzenia użytkownika rejestrują każdą zmianę w profilu: imię i nazwisko, nazwa wyświetlana, witryna, rola i inne dane — przy czym poprzednia wartość jest zachowywana obok nowej.
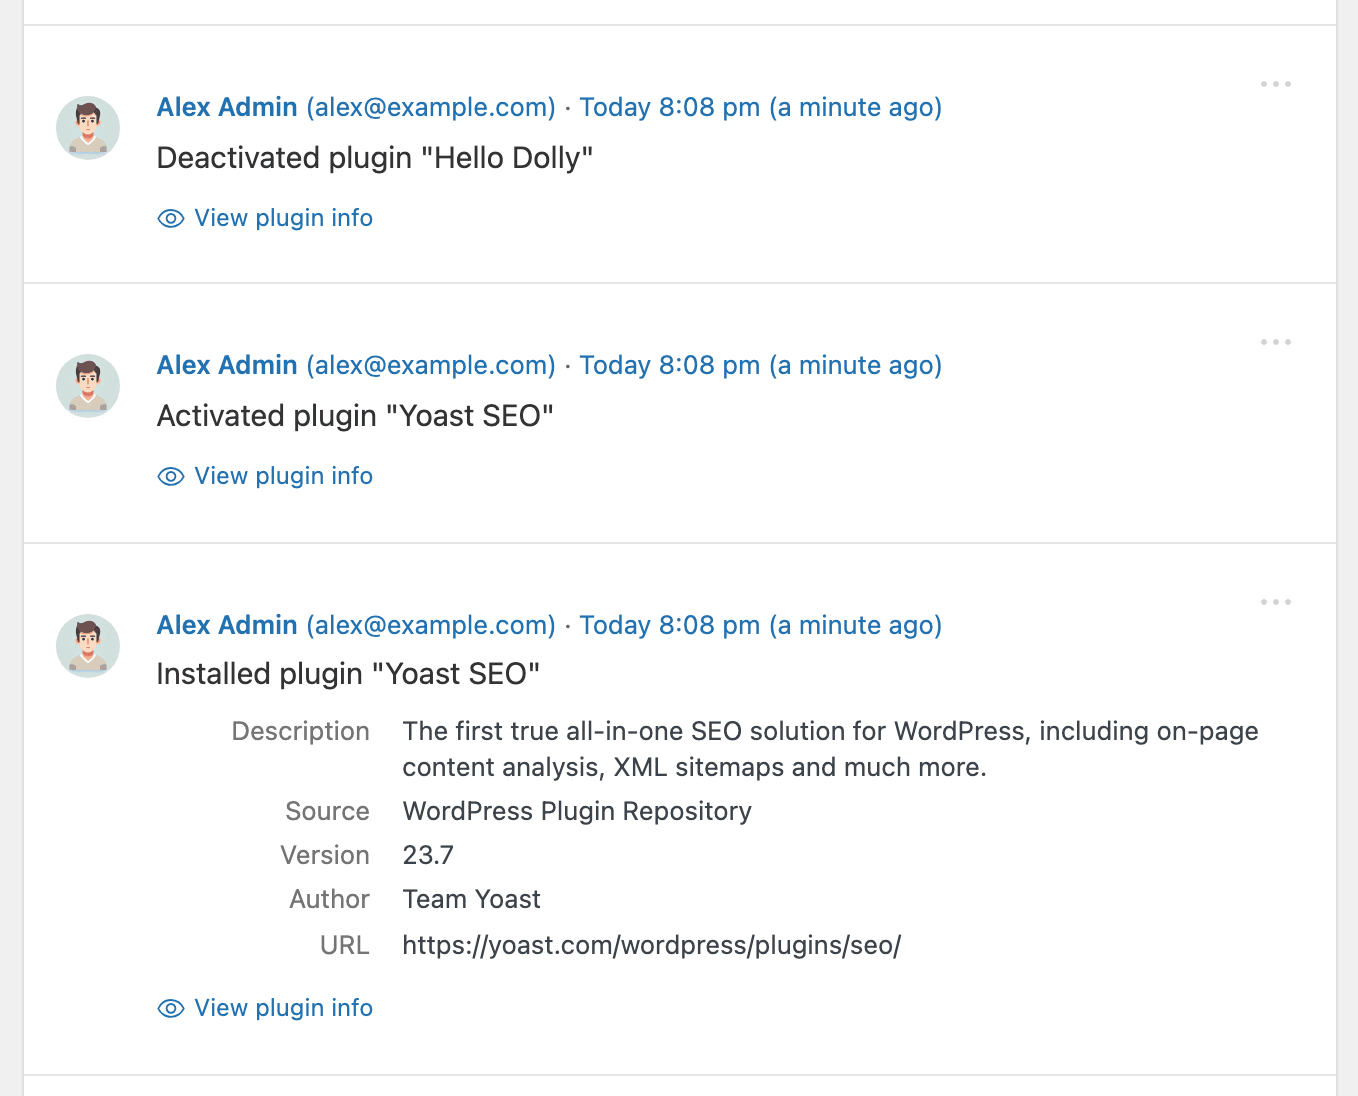
Każda instalacja, włączenie czy wyłączenie wtyczki jest rejestrowana wraz z informacją o autorze, wersji, źródle oraz odnośnikiem do wtyczki — dzięki czemu zawsze wiesz, co działa w witrynie.
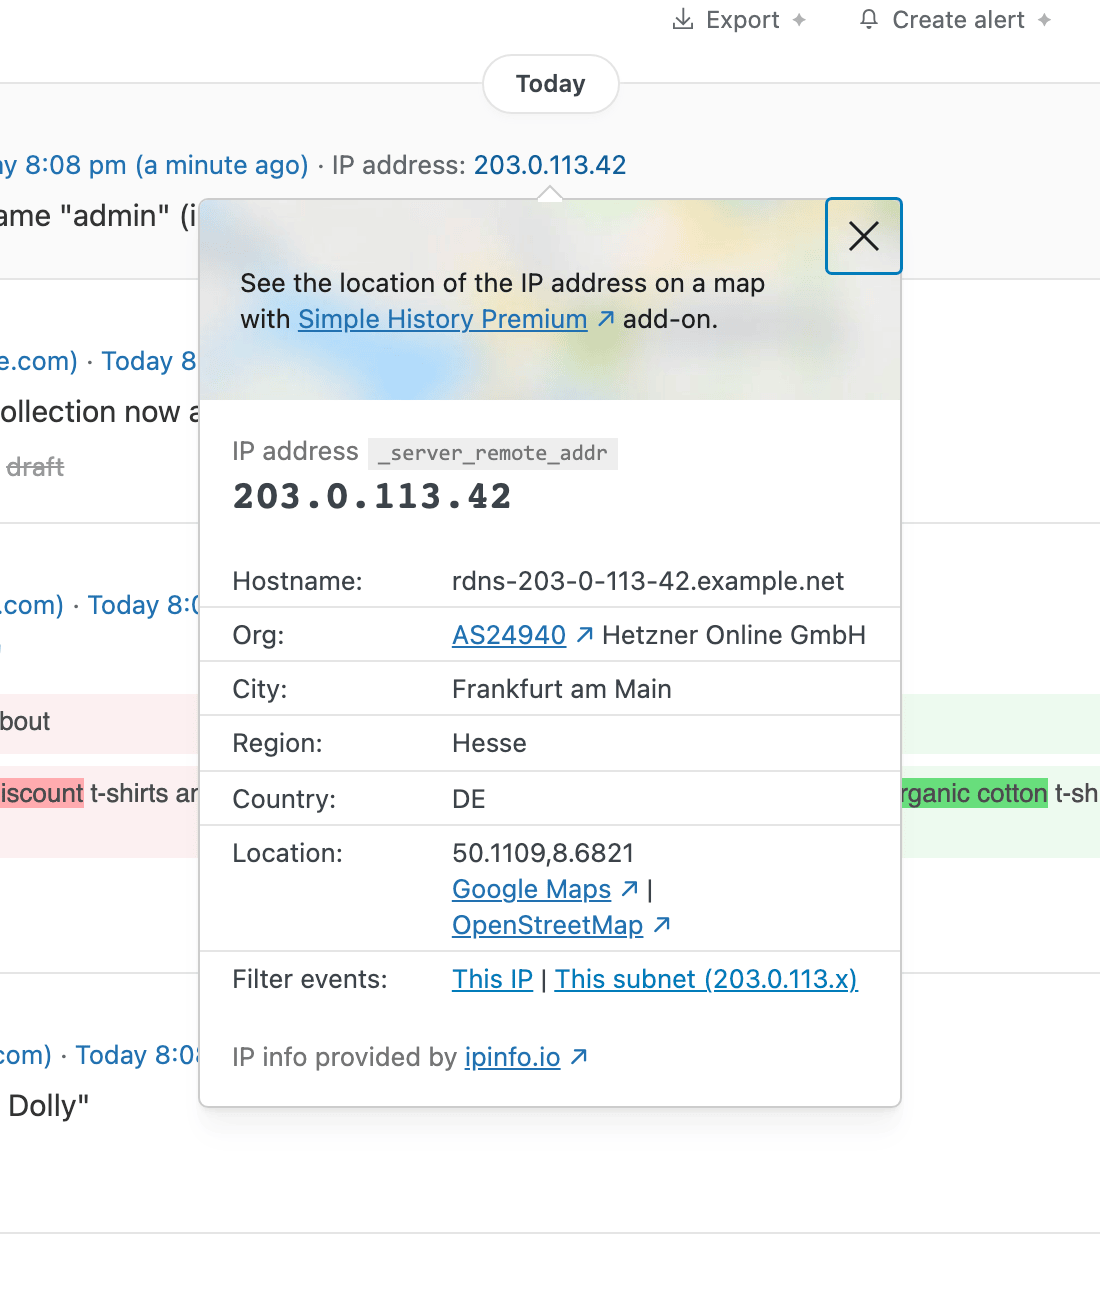
Kliknij dowolny adres IP, żeby sprawdzić, skąd pochodzi — nazwę hosta, organizację, miasto i kraj — a potem jednym kliknięciem odfiltruj wszystkie zdarzenia z tego adresu IP lub podsieci. Idealne do sprawdzania nieudanych prób logowania.
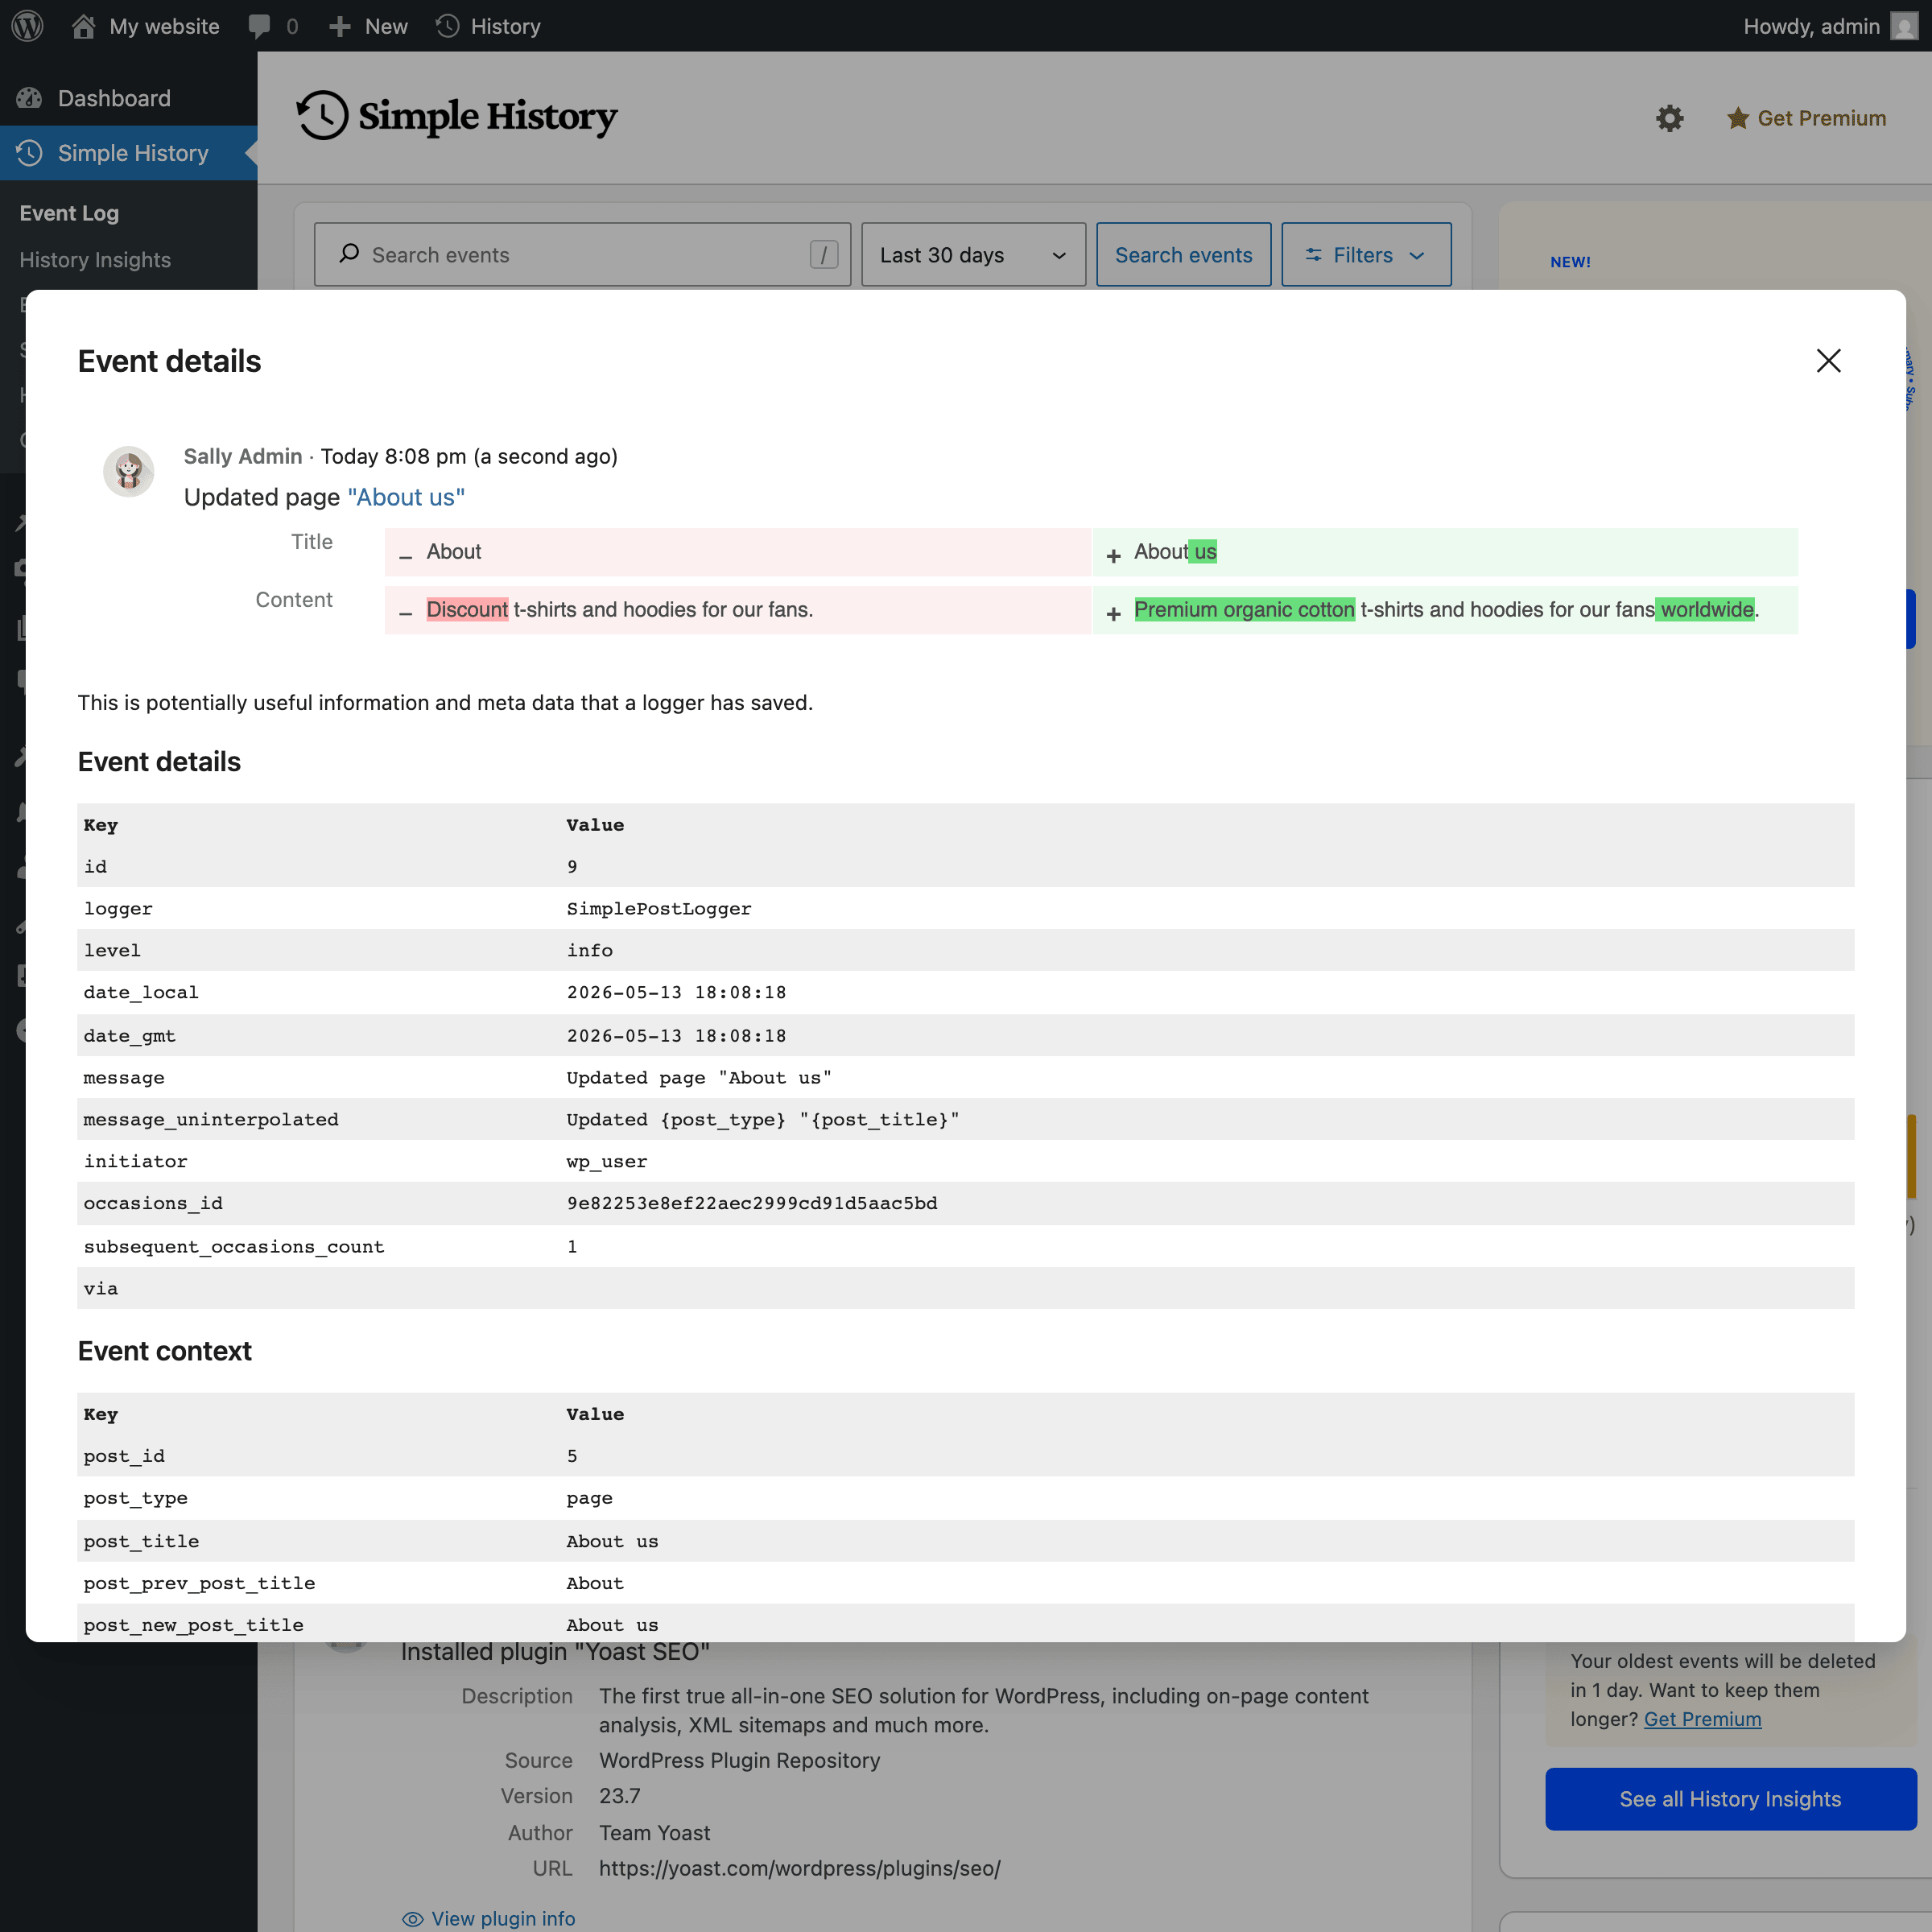
Otwórz dowolne zdarzenie, żeby zobaczyć wszystkie szczegóły, które przechowuje w Prosta historia: identyfikatory wpisów, identyfikatory użytkowników, wartości przed i po zmianie oraz wszystkie inne pola — czyli pełną ścieżkę audytową dla każdego wpisu.
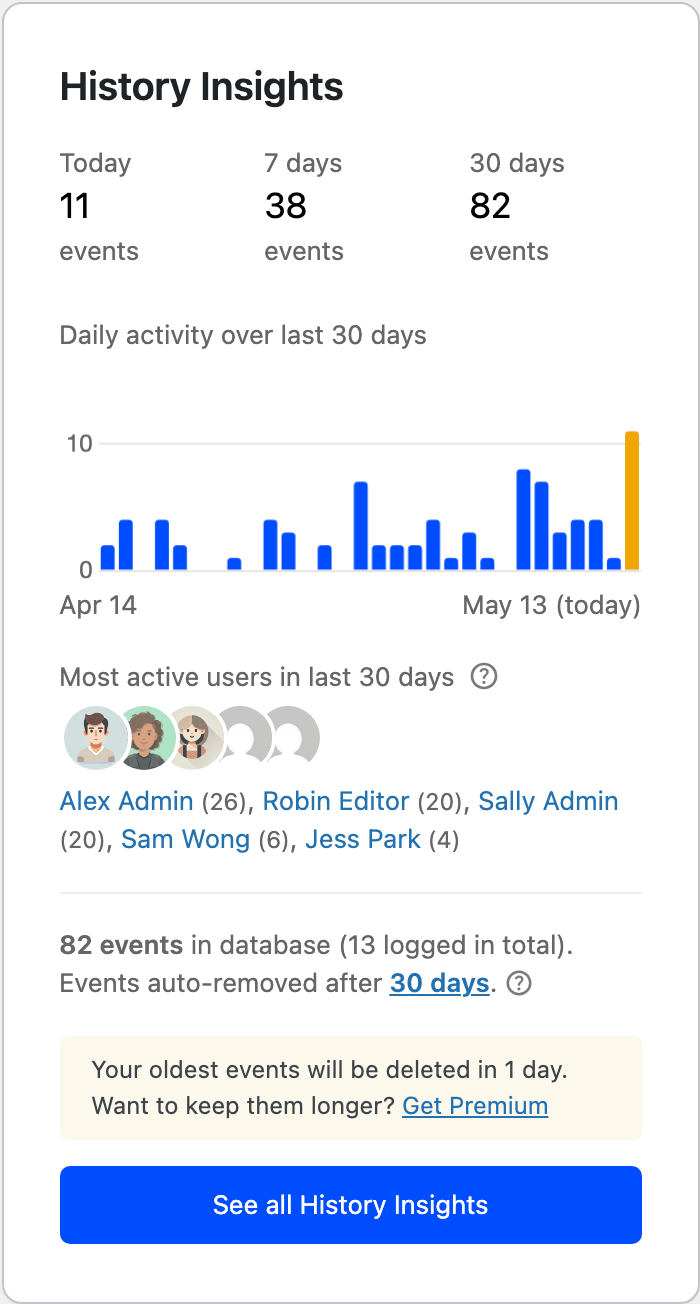
W sekcji „History Insights” znajdziesz wykres dziennej aktywności, liczbę zdarzeń z dzisiejszego dnia, tygodnia i miesiąca oraz listę najbardziej aktywnych użytkowników — wszystko to tuż obok dziennika.
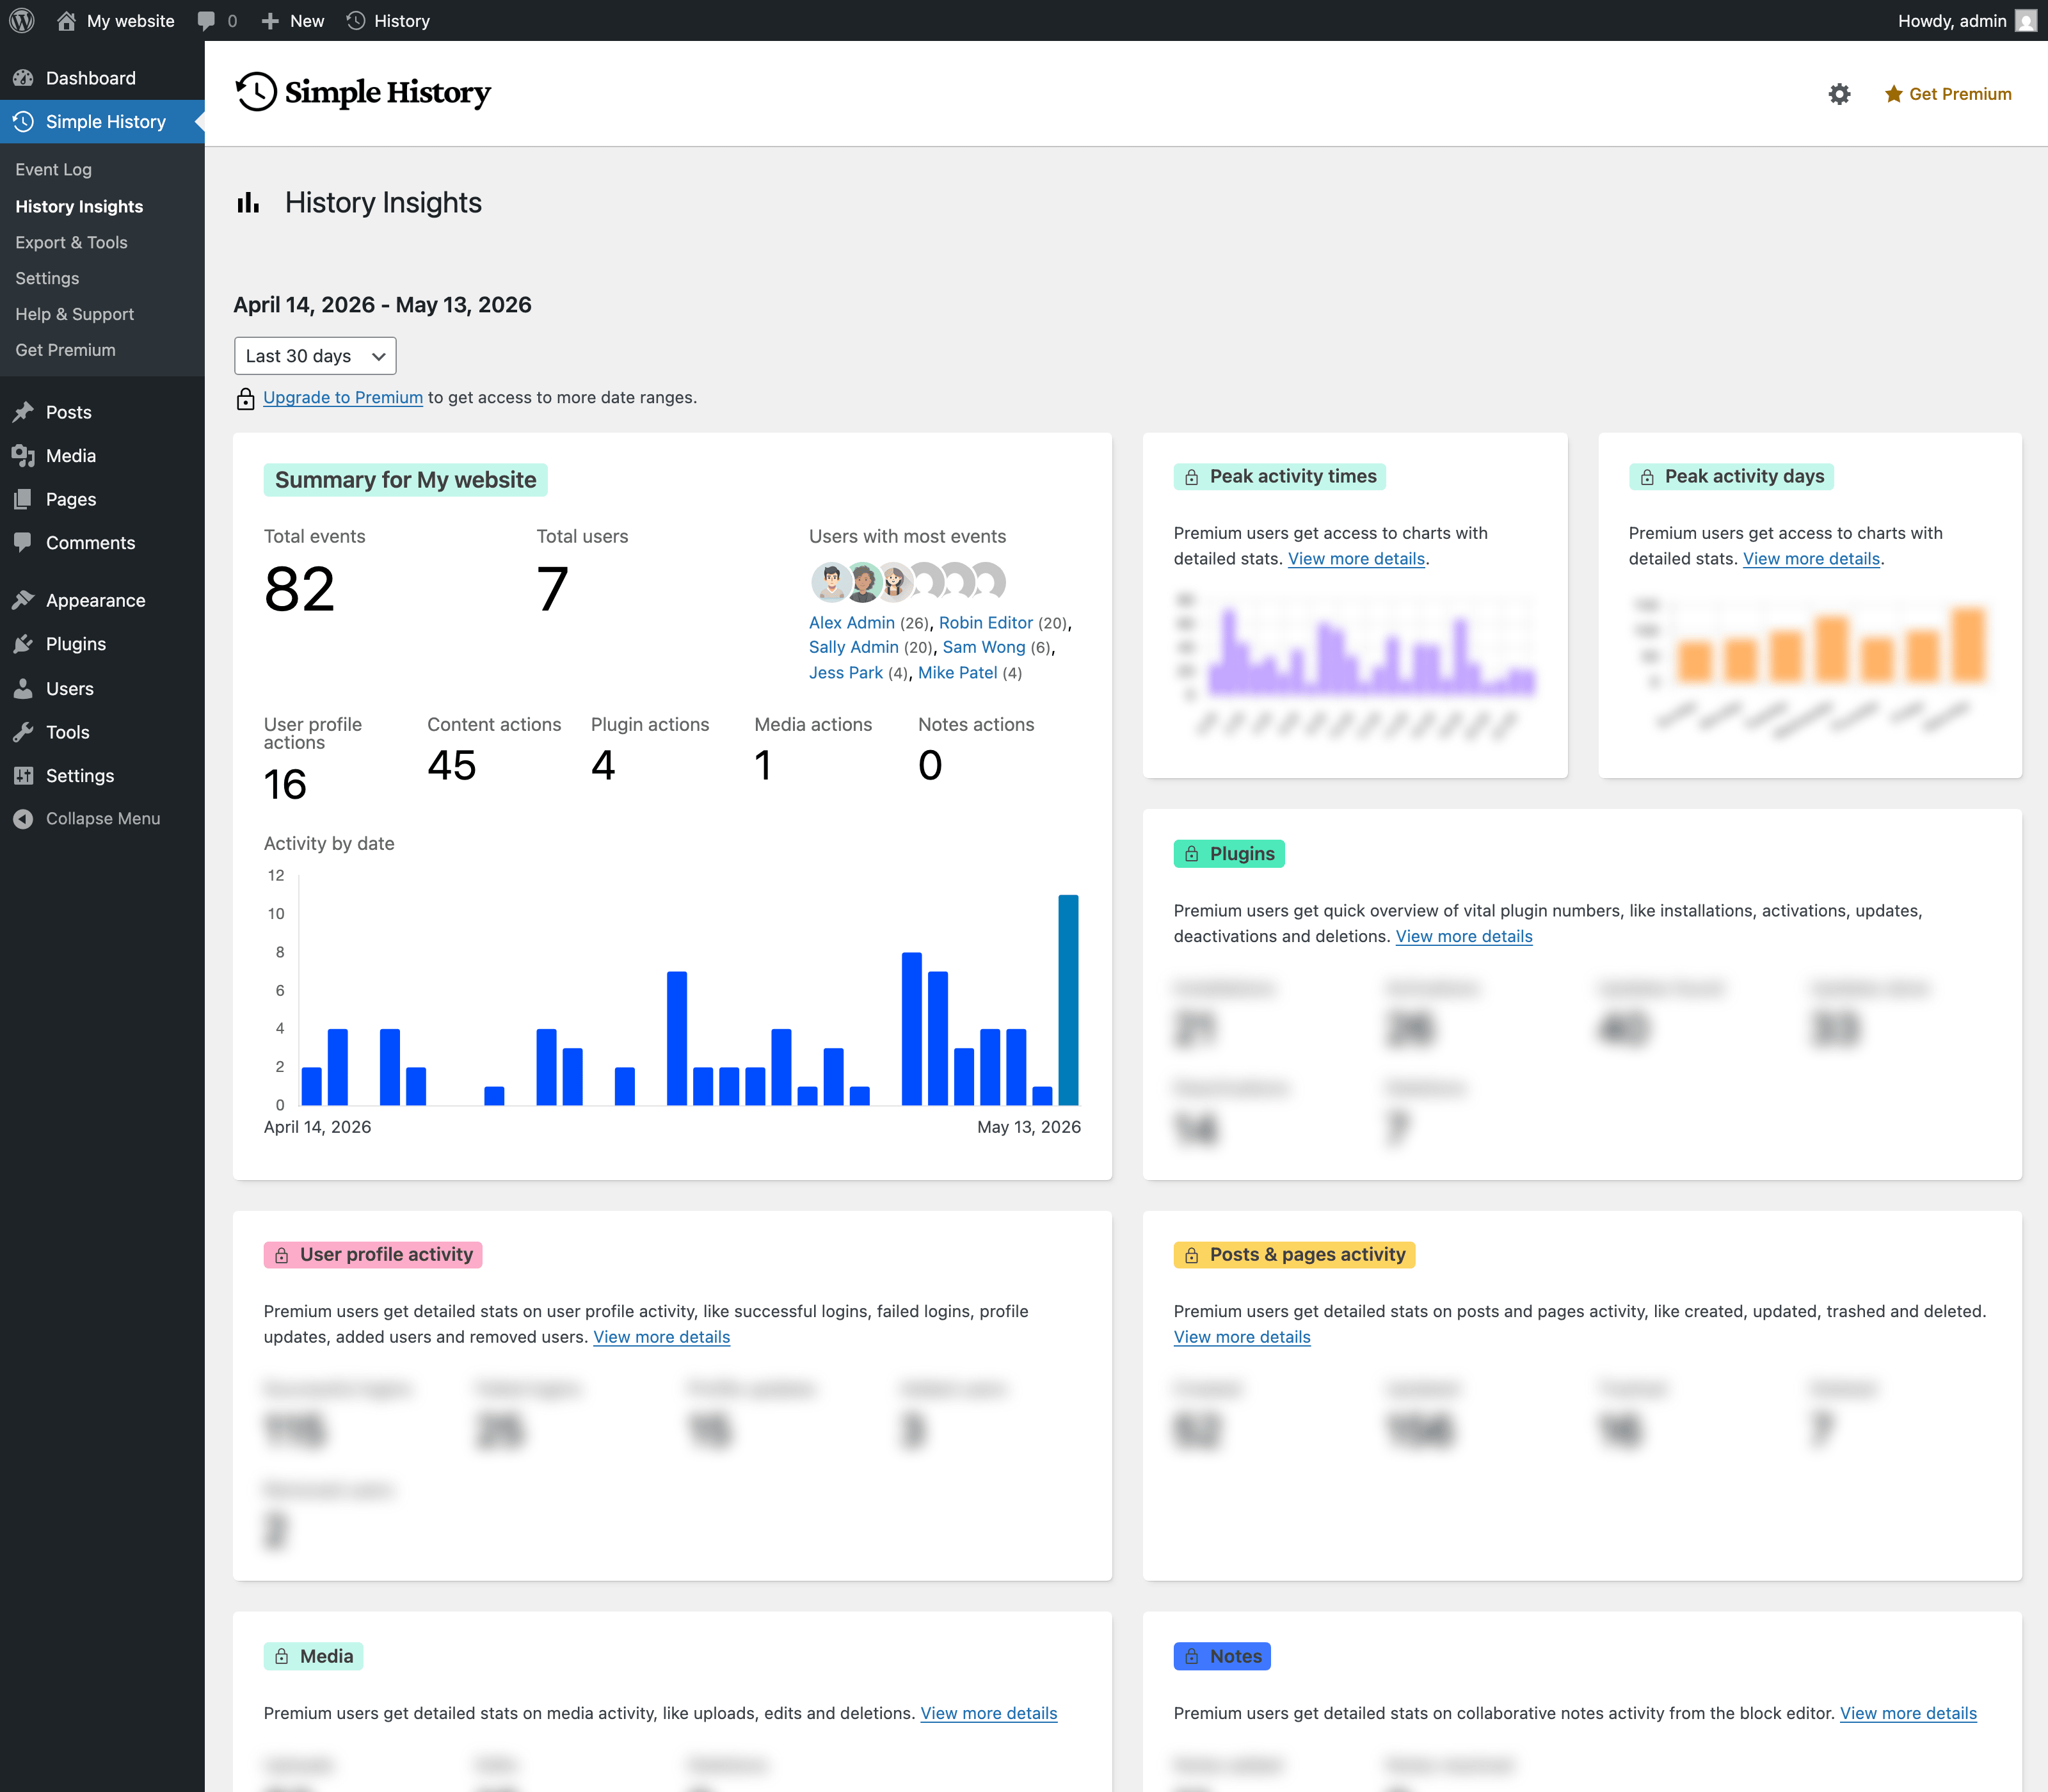
„Statystyki i podsumowania” to kompleksowy panel raportowy: zestawienia dotyczące użytkowników, wpisów i stron, wtyczek, multimediów i nie tylko — dla dowolnego wybranego przedziału czasowego.
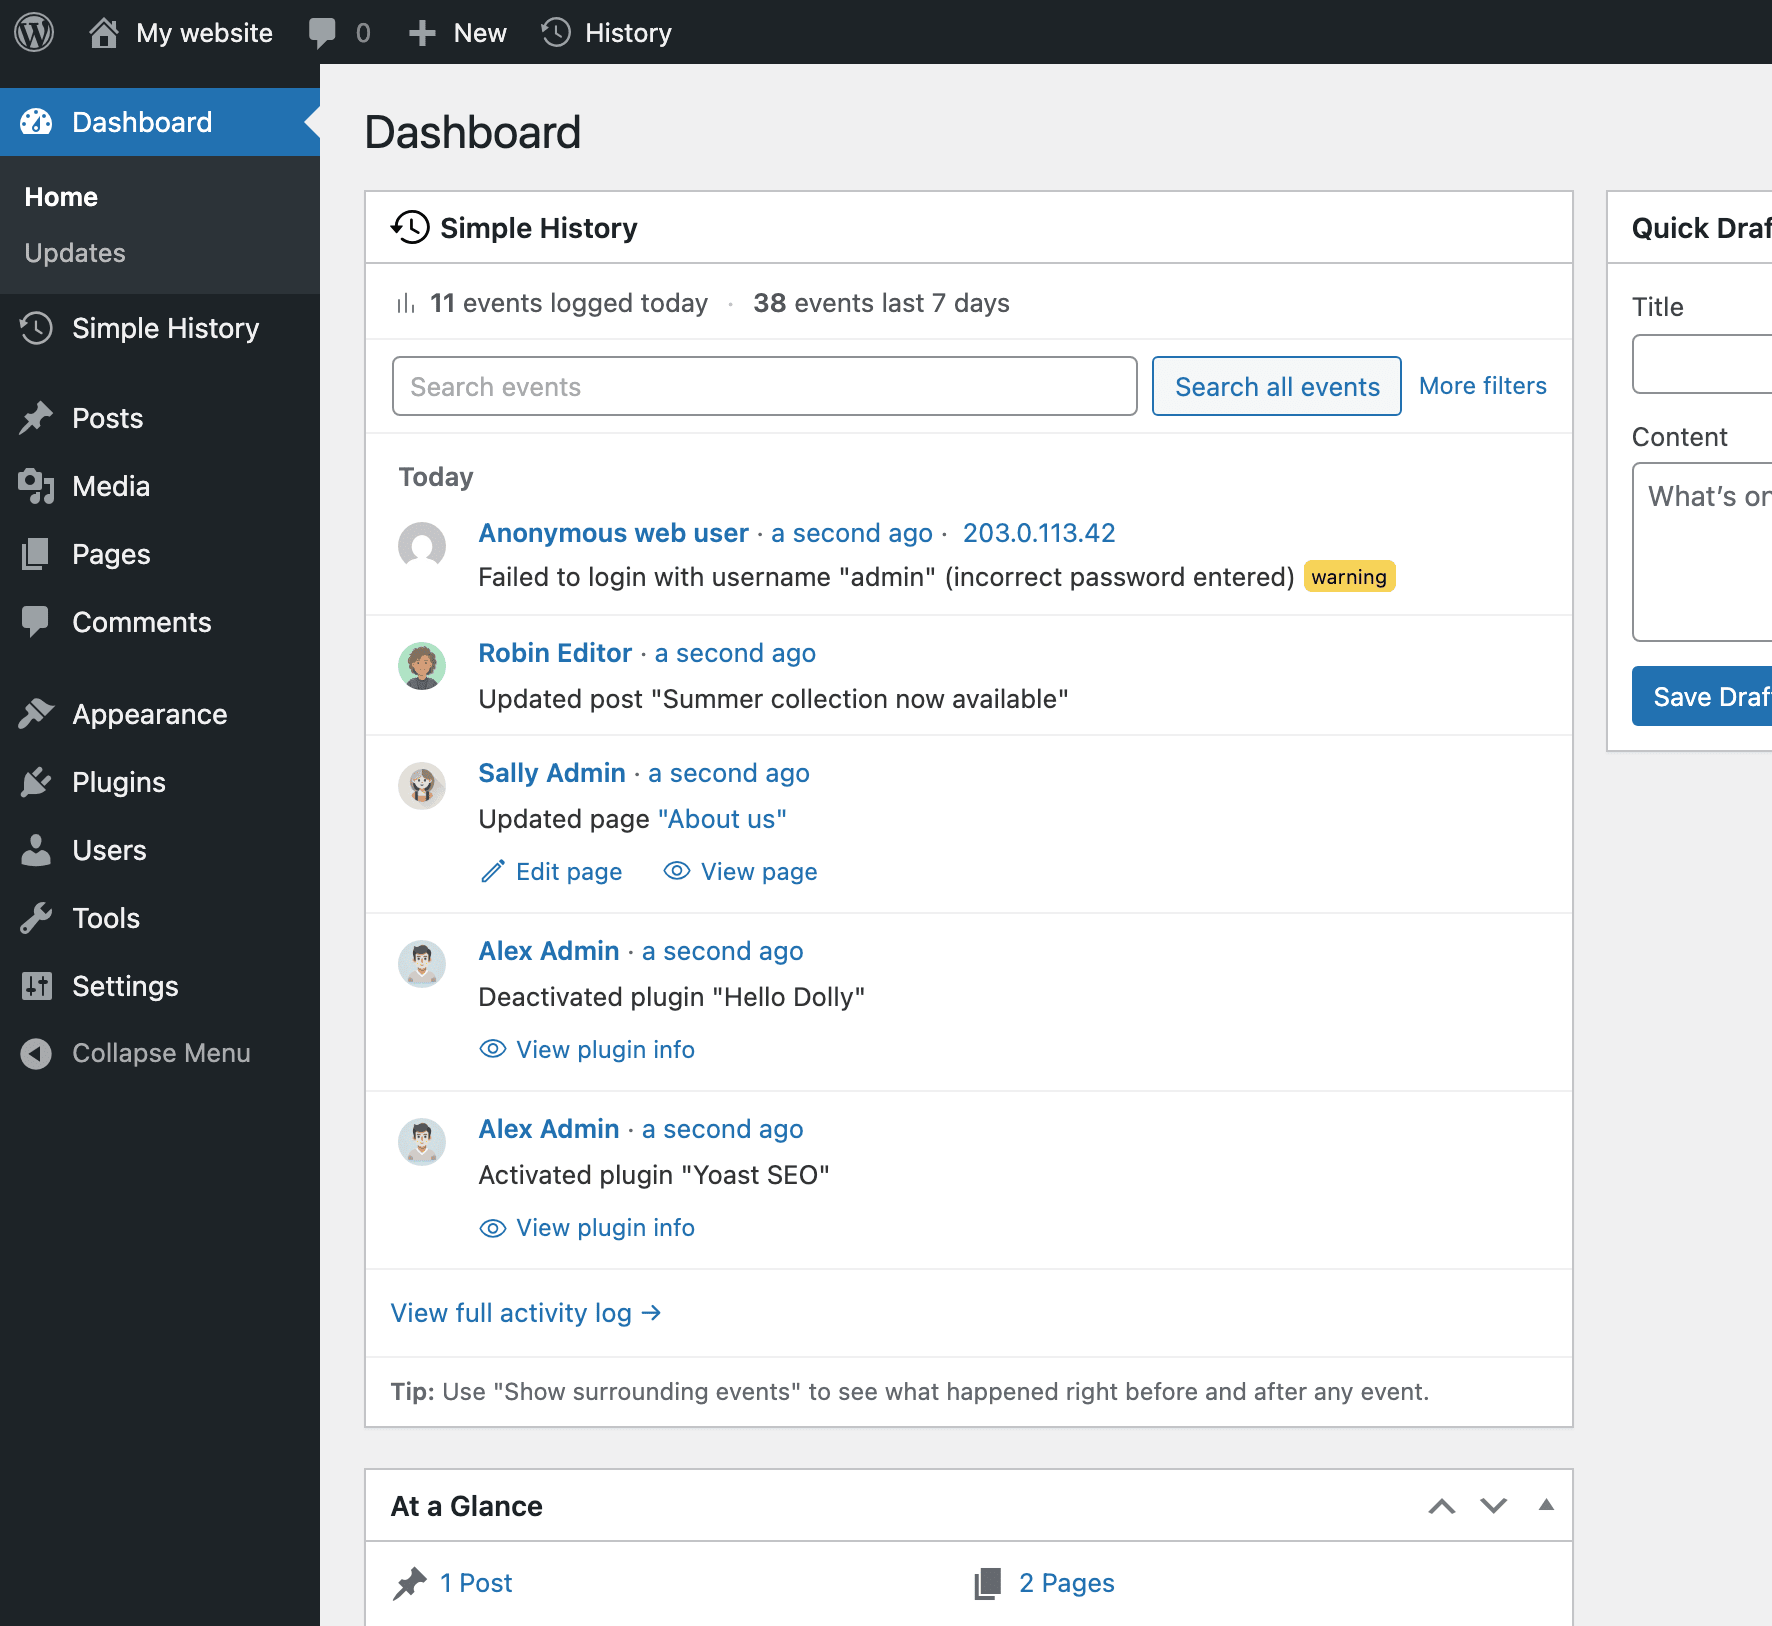
Widżet pulpitu nawigacyjnego: zwięzły przegląd ostatnich działań bezpośrednio na pulpicie nawigacyjnym WordPressa, dzięki czemu możesz sprawdzić, co działo się w witrynie, nie opuszczając strony, którą i tak przeglądasz codziennie.
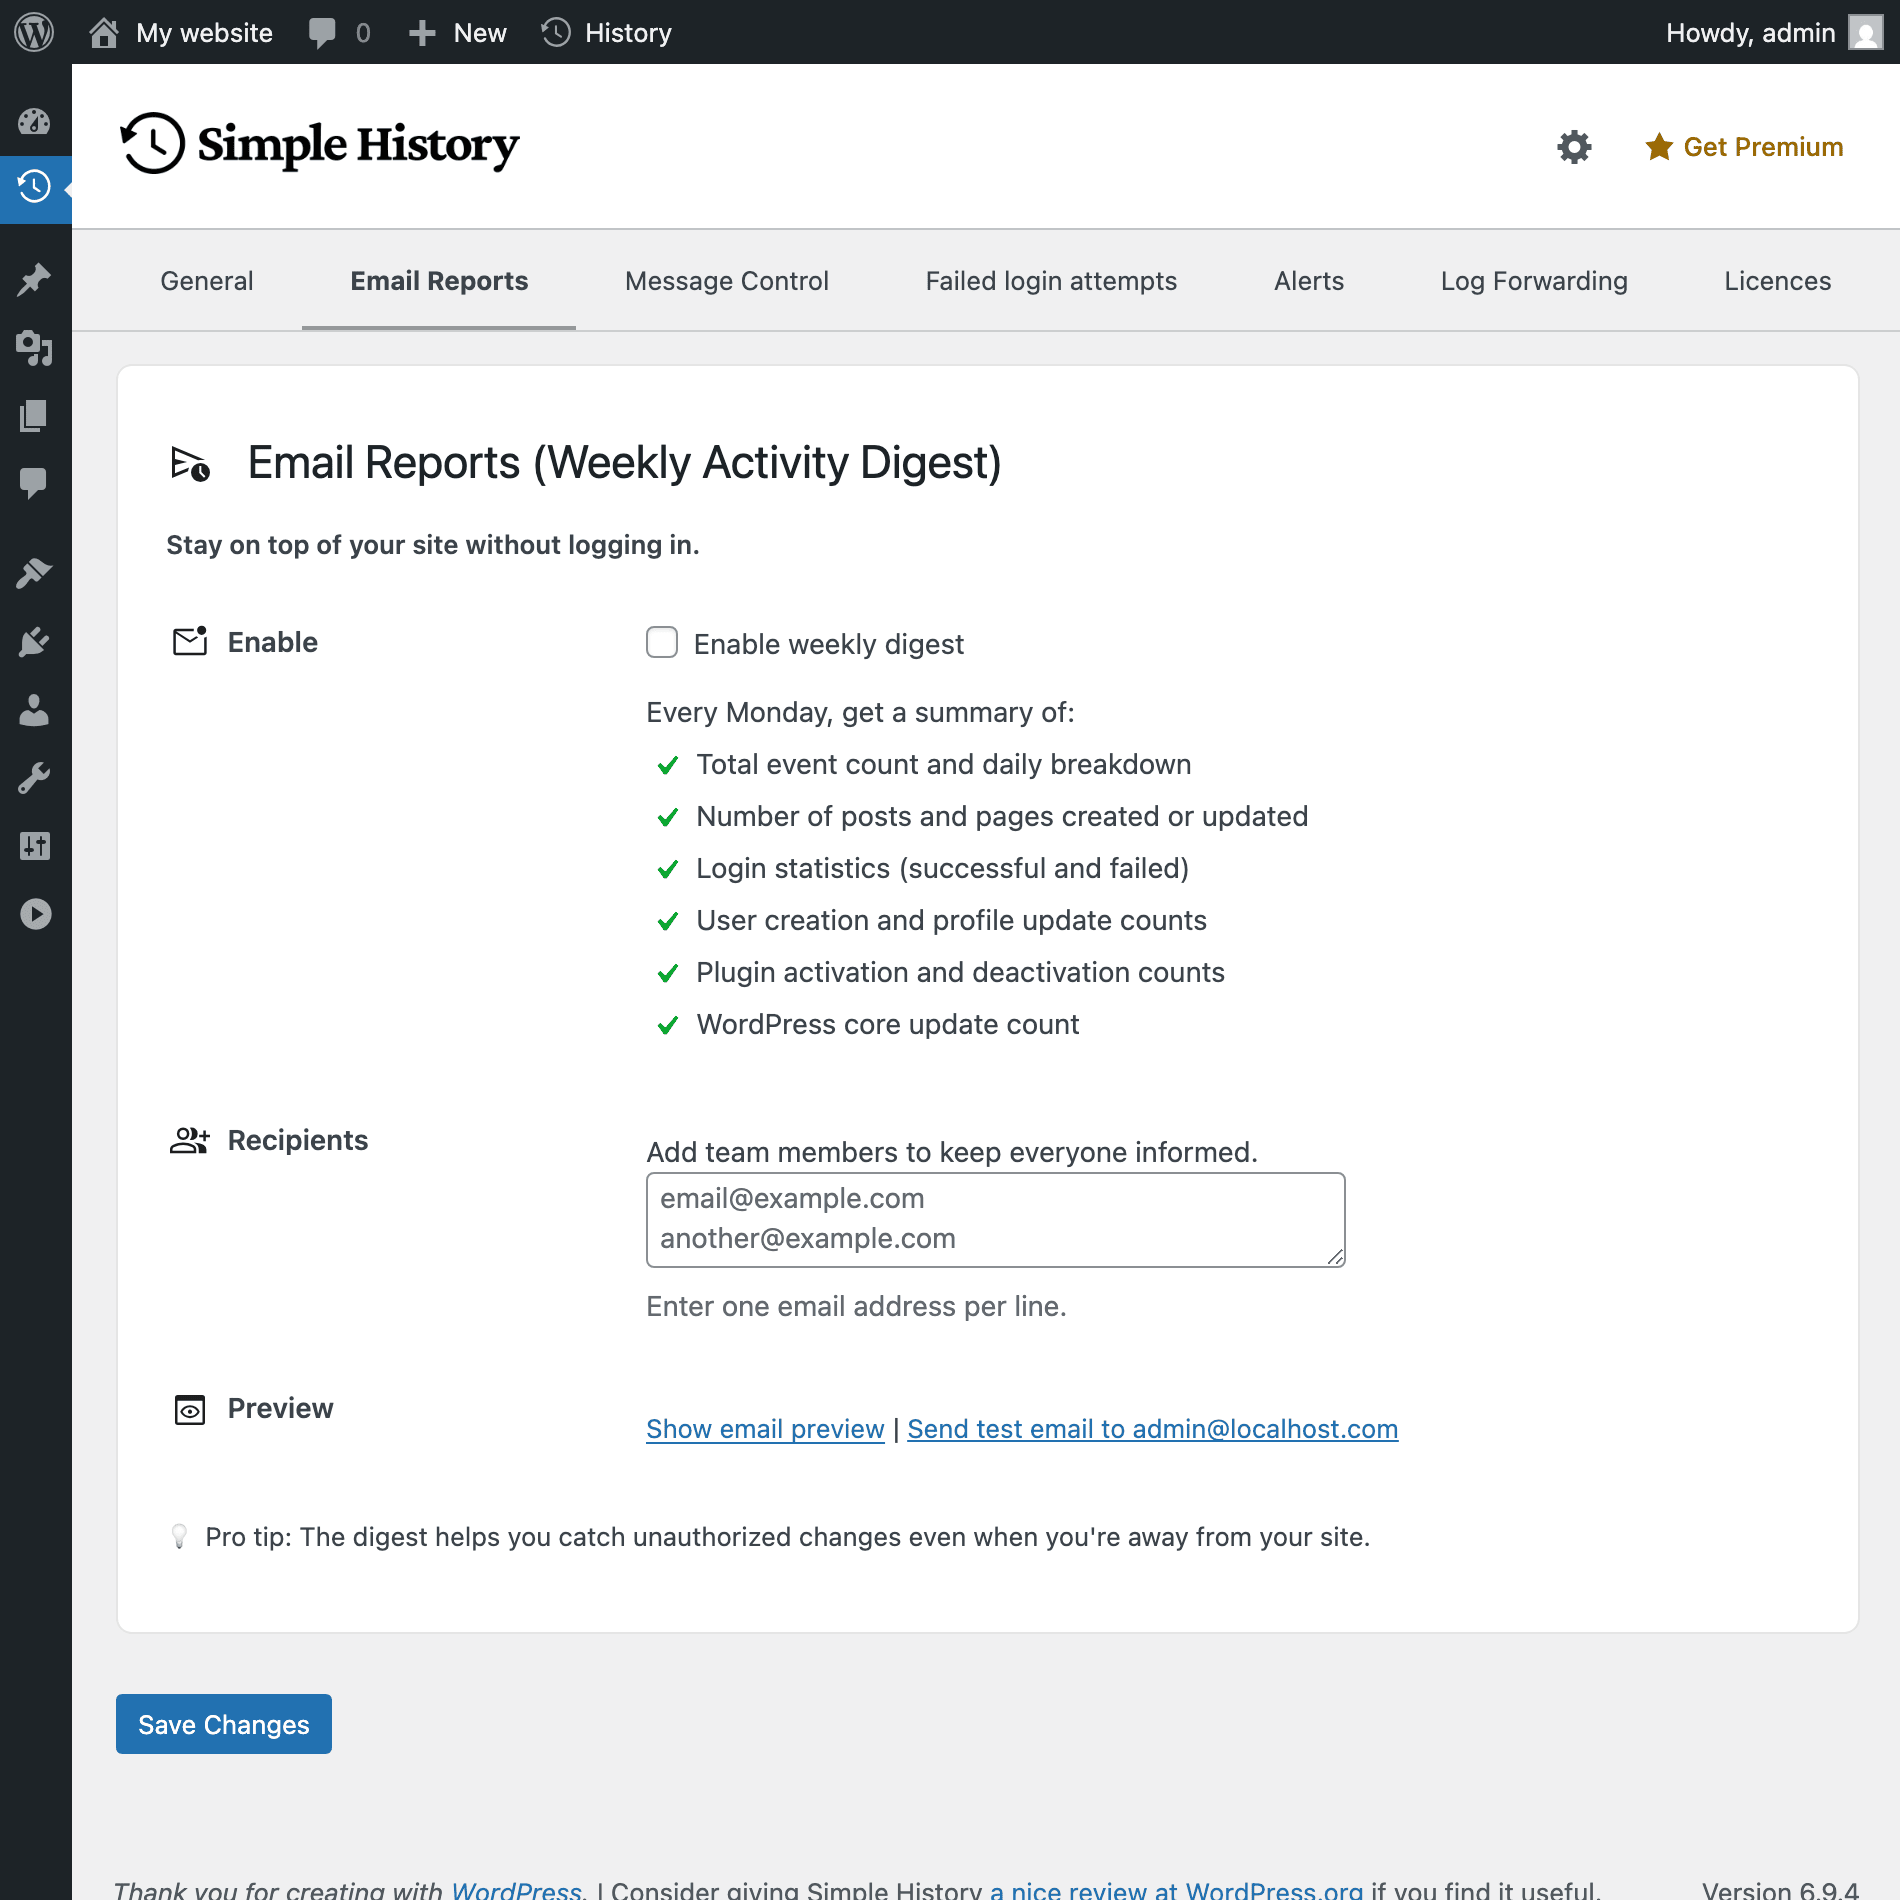
Cotygodniowe raporty email pozwalają być na bieżąco bez konieczności logowania się. Wybierz, kto ma otrzymywać podsumowanie, przejrzyj je lub wyślij testową wiadomość email — wszystko to na stronie ustawień.
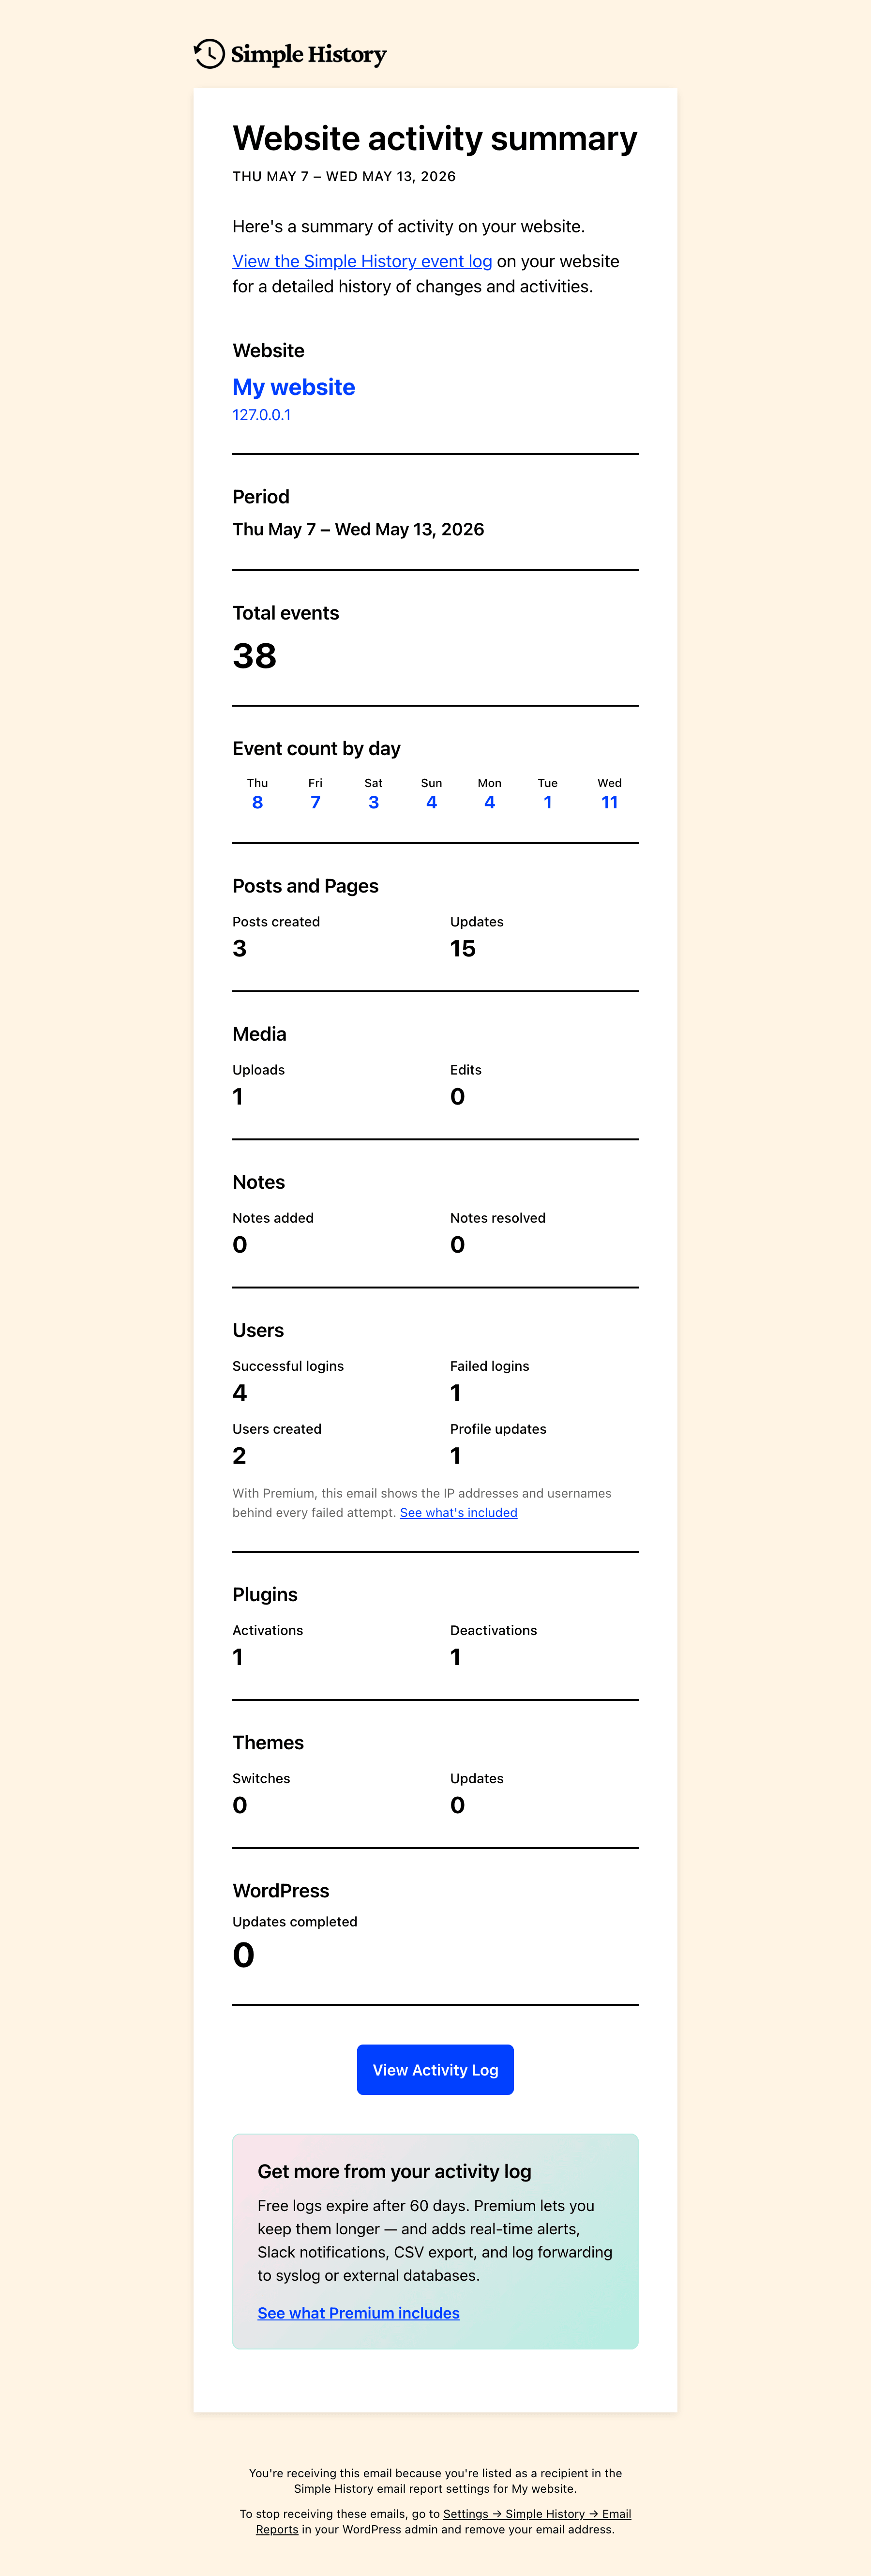
Cotygodniowy przegląd: przejrzyste podsumowanie wpisów, użytkowników, logowań, zmian w wtyczkach i nie tylko — prosto do twojej skrzynki.
Najczęściej zadawane pytania
Czy wtyczka jest darmowa?
Tak! Wtyczka Prosta Historia jest bezpłatna od ponad 10 lat i pozostanie bezpłatna. Aby wesprzeć rozwój i odblokować dodatkowe funkcje, możesz zakupić dodatek premium. Zobacz funkcje premium.
Jak wyświetlić dziennik?
Dostęp do dziennika można uzyskać na kilka sposobów:
- Widżet kokpitu z podsumowaniem aktywności
- Dedykowana strona dziennika w obszarze administracyjnym WordPressa
- Rozwijane menu na pasku administratora
- Paleta poleceń WordPressa – wpisz „Prosta Historia”, żeby przejść do dziennika bieżącego wpisu
Tak, możesz dostosować pozycję menu w ustawieniach wtyczki. Wybierz pomiędzy wyświetlaniem Prostej historii na górze lub na dole menu głównego lub wewnątrz menu pulpitu nawigacyjnego lub menu narzędzi.
Czy potrzebuję umiejętności kodowania, aby korzystać z wtyczki?
Nie! Wystarczy zainstalować i włączyć wtyczkę, a ona automatycznie zacznie zbierać logi aktywności.
Gdzie przechowywany jest dziennik?
Dziennik jest przechowywany w bazie danych WordPress.
Czy można wyeksportować dziennik?
Tak, możesz eksportować logi w formacie CSV lub JSON w celu dalszej analizy.
Czy wtyczka jest kompatybilna z innymi?
Tak! Prosta Historia obsługuje wiele popularnych wtyczek od razu po włączenia. Ponadto programiści mogą zintegrować go z dowolną wtyczką za pomocą API logowania zdarzeń.
Czy Prosta Historia rejestruje aktywność wtyczki WordPress AI?
Tak. Gdy oficjalna wtyczka WordPress AI jest włączona, Prosta Historia rejestruje momenty włączenia lub wyłączenia funkcji AI, zmiany dostawcy lub modelu AI danej funkcji, a także sytuacje, w których wtyczki lub motywy wnioskują o dostęp do dostawcy AI, otrzymują go lub tracą na ekranie „Zatwierdzenia łączników”.
Klucze API oraz treść poleceń lub odpowiedzi generowanych przez AI nigdy nie są rejestrowane — pozostają one w ustawieniach samej wtyczki AI.
Czy wtyczka spowolni moją witrynę?
Nie, Prosta Historia jest lekka i zoptymalizowana pod kątem wydajności. Większość logowań odbywa się w panelu administracyjnym WordPressa, gdy użytkownik WordPressa wykonuje jakąś czynność.
Domyślnie nic nie jest rejestrowane na stronie front-end, dzięki czemu użytkownicy nie odczują żadnego wpływu na wydajność.
Kto może przeglądać dziennik?
Dostęp do dziennika zależy od roli użytkownika:
- Administratorzy mogą przeglądać wszystkie zarejestrowane zdarzenia.
- Edytorzy mogą zobaczyć wydarzenia związane z wpisami i stronami.
Czy mogę wykluczyć niektórych użytkowników z zapisywania zdarzeń?
Możesz wykluczyć użytkowników na podstawie roli lub adresu email za pomocą filtra
simple_history/log/do_log.Aby uzyskać więcej informacji, sprawdź dokumentację haków.
Jak długo przechowywana jest historia?
By default, logs are stored for 30 days. Sites that installed Simple History before version 5.25.0 keep 60 days.
Uaktualnij do Prostej Historii Premium, aby zmienić to za pomocą GUI.
Czy mogę śledzić zmiany wprowadzone przez określonych użytkowników?
Tak! Możesz filtrować logi według nazwy użytkownika, co ułatwia śledzenie poszczególnych aktywności.
Czy ta wtyczka jest zgodna z RODO?
Zgodność z RODO zależy od sposobu korzystania z wtyczki i sposobu postępowania z zebranymi danymi. Wytyczne WordPressa zabraniają wtyczkom zgłaszania oświadczeń o niezgodności z prawem, dlatego należy zapoznać się z polityką dotyczącą danych na stronie, aby zapewnić zgodność.
What Simple History does by default:
- ❌ Loads no Google Fonts
- ❌ Sets no cookies
- ❌ Keeps no data in the browser’s local storage
- ✅ Masks IP addresses: the last part is removed before storing (192.168.1.x; IPv6 addresses keep only the first half)
- ✅ Looks up an IP address at ipinfo.io only when an administrator clicks it
The log can contain personal data (called personal information in some laws), such as usernames, email addresses and masked IP addresses. A masked IP address can still be linked to a person through the rest of the log entry. Which privacy laws apply, and what they require, depends on your site, so mention the activity log in your privacy policy. Simple History adds suggested text for this under Settings Privacy Policy Guide.
Aby uzyskać więcej informacji, odwiedź naszą witrynę pomocy GDPR i prywatność: Jak dane są przechowywane we wtyczce Prosta Historia.
Recenzje


Kontrybutorzy i deweloperzy
„Prosta historia – śledź, rejestruj i kontroluj zmiany w WordPressie” jest oprogramowaniem open source. Poniższe osoby miały wkład w rozwój wtyczki.
Zaangażowani

Wtyczka „Prosta historia – śledź, rejestruj i kontroluj zmiany w WordPressie” została przetłumaczona na 21 języków. Podziękuj tłumaczom za ich wkład.
Interesuje cię rozwój wtyczki?
Przeglądaj kod, sprawdź repozytorium SVN lub czytaj dziennik rozwoju przez RSS.
Rejestr zmian
✨ Jeśli uważasz, że Prosta Historia jest przydatna ✨
- Wesprzyj wtyczkę, aby pozostała darmowa.
- Dodaj 5-gwiazdkową recenzję, żeby inni użytkownicy wiedzieli, że to dobry produkt.
- Ulepsz do Prostej Historii Premium, aby zmienić to za pomocą GUI.
Funkcje eksperymentalne są ukryte w ustawieniach (Ustawienia Prosta historia Eksperymentalne). Włącz je, żeby je wypróbować, a potem podziel się opinią, żebyśmy wiedzieli, co warto udostępnić wszystkim.
5.35.0 (October 2026)
This release is about logins and privacy. Logins with two-factor authentication are logged when the code is accepted, IP addresses in the log are only shown to administrators, and there is suggested text about the log for your privacy policy. The weekly email settings got simpler too.
Read more about it in the release post
Dodano
- Suggested privacy policy text for the activity log, under Settings Privacy Policy Guide.
- Support for the Two Factor plugin: logins are logged when the two-factor code is accepted, not when the password is entered, and show whether two-factor authentication was used.
- Logins on sites using Wordfence show whether two-factor authentication was used, and how: authenticator app, recovery code, passkey or remembered device.
- Experimental — Emails that WordPress fails to send are logged as errors, and a notice in the sidebar and email settings shows how many failed in the last 30 days.
- Experimental — WP-CLI events store the command, the server user and, for commands run over SSH, the masked IP address they came from. Nothing is shown in the log yet.
Zmieniono
- Weekly email settings have a „Site admin” checkbox that sends the email to the site’s admin address and follows it when it changes, and adding more recipients no longer stops the email to the admin.
- IP addresses in the log are shown only to administrators. Editors and other roles that can read the log no longer see them in events, event details, exports or search. The secret RSS feed still shows them.
- IP addresses are described as masked instead of anonymized, since a masked address can still be linked to a person through the rest of the log entry.
- XML export events say what was exported (all content or a post type) and show the author, category, date and status filters used, also for past exports.
- Experimental — Role logger: removing capabilities from a role is a notice instead of a warning, and granting a capability that controls the site (such as
manage_optionsorinstall_plugins), or creating a role with one, is now a warning.
Naprawiono
- The IP address of people who comment is now masked like every other IP address in the log, and only administrators can see it. Earlier comment events keep the full address but are hidden from other roles.
- Core files check no longer reports official WordPress files in the site’s language or in English as modified, such as a German
wp-config-sample.phpon a site installed in English. - Image changes in event details, such as a new featured image, line up with the text changes above them.
- Event details are easier to read on phones: each label sits above its value, and image thumbnails fit inside their column.
- Wrong two-factor codes from the Two Factor, Kadence Security (formerly Solid Security) and Wordfence plugins are logged as failed logins.
5.34.0 (September 2026)
Too many events in your log to get an overview? The new compact view may come in handy then. And Premium users get an even more compact view with the new table view, for digging into your events. There is also a new button that hides the sidebar, to give you full focus on the log with less distraction. Read more about this and more in the release post .
Dodano
- Table view for research and debugging sessions: sort, filter, compare two events side by side, and export (Premium).
- „Hide sidebar” button next to the view switcher, so the event log can use the full width of the page. Each view remembers its own choice: the table view starts without the sidebar, the detailed and compact views with it.
- Events can now be sorted by date, id, level, logger or event type through the REST API (
orderbyandorder) and on the command line (wp simple-history event list --orderby=id --order=asc). - Events can be counted instead of listed through the REST API (
/events/aggregate), grouped by date, level, logger or initiator. The same filters apply, so it counts exactly what the list would have shown. - Thumbnail on „Edited attachment” events, so you can see which image the event is about.
- Links on tips in the sidebar and dashboard widget, pointing to the documentation or feature page for what the tip describes.
Zmieniono
- The compact event log view is no longer experimental. The Detailed/Compact switch is now available to everyone from the event log page.
- Custom field changes on posts name the fields that changed instead of only counting them.
- Custom field and term changes on posts are included in event details from the REST API and WP-CLI.
- New installs get a notice a few days before their oldest events are cleared out for the first time. It explains why, mentions that you can export your log, and stays until you close it.
Naprawiono
- Sorting the event log oldest first now works.
order=ascwas accepted and then ignored on the default event listing, which returned newest first anyway. - The „new events” count above the log now respects your filters. With „Hide my own events” on, or event types hidden, it counted events the list would never show — so it could announce new activity and then show you nothing when you clicked it.
- Changed post excerpts are labelled „Excerpt” instead of the raw field name.
- Custom field changes made in the block editor’s meta boxes, like the Custom Fields panel, are now logged.
- Empty custom fields that some plugins create when a post is first saved are no longer listed as added.
- Internal keys from Advanced Custom Fields no longer clutter the list of changed custom fields.
- Tips that mention Premium are hidden on sites that have turned promotional messages off.
- Image thumbnails on media events name the image for screen reader users.
- Weekly email with no recipients set was never sent. It now goes to the site admin email until you add recipients, and the settings page tells you so.
- Test email is sent to the weekly email’s recipients instead of to you, and the button says who that is.
- Experimental — Role and capability changes a plugin makes on its own, such as after an update, are credited to WordPress instead of whoever was logged in, and name the plugin that made them.
Bezpieczeństwo
- Database errors from the event log no longer include the database’s own error message in the API response. Reading the log needs a lower capability than most things in WordPress, and a MySQL error names tables and columns.
5.33.0 (September 2026)
The weekly email is redesigned. It opens with a summary of your week, and every number links to its events. Events by WordPress and visitors are no longer credited to the logged-in admin, and Redirection logging works again with Redirection 5.10. And some minor fixes here and there.
Read more about it in the release post
Dodano
- Weekly email can now be turned on with one click from the welcome notice, the welcome log entry and the log sidebar (yup, we really like the weekly email, and we think you will too!).
- Experimental: Compact view for the event log, which fits more events on the screen.
Zmieniono
- Weekly email design updated:
- wider layout, section icons, clickable numbers linking to matching events, shorter captions and a single „Nothing to report” line for empty sections.
- now includes a plain-text version, so it’s less likely to end up in spam.
- opens with a short summary of the week: event count, change from last week, failed logins and most active user.
- …and closes with a tip.
- WordPress, WP-CLI, anonymous user and „other” cards link to their events for all users.
- Repeated edits of the same Simple History setting are grouped into one row.
- „Similar events” link is now an expand/collapse control that keeps keyboard focus.
- Event details line up with the event text, and long labels wrap instead of pushing values off-screen.
Naprawiono
- Redirection plugin events are logged again with Redirection 5.10.0 and later.
- Events by WordPress or visitors (update checks, failed logins, scheduled tasks) are no longer attributed to the logged-in administrator.
- Event log loads its first page faster (fixed debounce effect).
- Loading placeholders and the date dropdown no longer shift while the log loads.
- Admin bar quick view shows a message when events can’t be loaded.
Bezpieczeństwo
- Redirection events can no longer be added to the log by users without permission to manage redirects.
5.32.0 (September 2026)
Expandable diffs, a „View revision” link that opens the exact revision a change created, and a fix for failed application password logins flooding the log.
Read more about it in the release post
Dodano
- Long diffs can be expanded in place with an „Expand diff” button.
- Note events carry the same action links as the page or post the note belongs to.
- Experimental — „Hide events of this type” in an event’s actions menu removes that event type from the current list. Hidden types show as removable chips above the list and never change what gets logged.
Zmieniono
- Post and page events link to the revision the change created, labelled „View revision”. On WordPress 7.1 and later it opens the editor’s visual revision view.
- Site icon changes show the old and new icon as images, side by side, instead of attachment IDs.
- Action links below events are grey until the event is hovered or focused, and separated by a dot in the dashboard widget.
- When a license key has reached its activation limit, the settings page explains why and how to free it up from the Lemon Squeezy „My orders” page.
- Experimental — Event fields sent to AI tools through the WordPress Abilities API carry readable labels and descriptions, following the output schema conventions added in WordPress 7.1.
Naprawiono
- Relative times („2 minutes ago”) could be off by the site’s UTC offset.
- „Copy event message” and „Copy as Markdown” copied the site’s time instead of the time shown in the log.
- Content diffs use the same green and red as WordPress core’s revision screen. Some events used a different set.
- „Edited your profile” events no longer appear when nothing changed. The block editor saves editor preferences to your user record, and each save was logged as a profile edit.
- Notes inside a block (WordPress 7.1) no longer show a literal
- Reaction emoji no longer show as broken images when the site’s emoji image host is unreachable.
- Failed application password logins are throttled, grouped, filtered and counted like other failed logins. A brute-force attack against the REST API could previously flood the log.
- Featured image changes on posts no longer show raw „thumb_id” and „thumb_title” rows, show „None” on the empty side, load small thumbnails, and are included in the structured event details.
- Uploading a zip over an installed theme or plugin is logged as an update, downgrade or reinstall, instead of as a new install.
Bezpieczeństwo
- Misc security hardening.
5.31.0 (sierpień 2026)
🎨 Rejestrujemy zmiany wprowadzane w edytorze witryny — dotyczy to szablonów, fragmentów szablonów, stylów obowiązujących w całej witrynie, wzorów, menu nawigacyjnych i krojów pisma. W tej wersji dodanoobsługę oficjalnej wtyczki WordPress AI, dzięki czemu możesz sprawdzić, które wtyczki i motywy mają dostęp do poszczególnych dostawców usług AI. Oprócz tego wprowadzono szereg ulepszeń zabezpieczeń oraz standardowe poprawki.
Dowiedz się więcej o wszystkich zmianach w poście dotyczącym wydania
Dodano
- Zmiany wprowadzane w edytorze witryny są teraz rejestrowane: szablony, fragmenty szablonów, style ogólne, wzorce, menu nawigacyjne i kroje pisma – w tym zmiany dokonane poza edytorem bloków. Przywrócenie szablonu do domyślnego ustawienia motywu jest rejestrowane jako reset, a nie jako usunięcie.
- Obsługa oficjalnej wtyczki AI dla WordPressa: Prosta Historia rejestruje teraz momenty, w których funkcje AI są włączane lub wyłączane, kiedy zmienia się dostawca lub model AI danej funkcji, a także kiedy wtyczki lub motywy wnioskują o dostęp do dostawców AI, otrzymują go lub tracą na ekranie „Zatwierdzenia łączników”. Klucze API i treści poleceń AI nigdy nie są zapisywane w dzienniku.
--format=jsonoraz--format=yamlw sekcjiwp simple-history info, dzięki czemu skrypt wdrażający lub skrypt CI może sprawdzić, czy wersja premium jest aktywna i licencjonowana.- Wersja eksperymentalna — dziennik aktywności jest teraz dostępny dla narzędzi AI i automatyzacji poprzez interfejs API WordPress Abilities (WordPress 6.9+). Tylko do odczytu — żadna z udostępnionych funkcji nie pozwala na zmianę ani usunięcie wpisów w dzienniku.
Zmieniono
- Przetestowano z WordPressem 7.1.
- Zdarzenia związane z aktualizacją motywu podają teraz wersję, z której motyw został zaktualizowany, oraz wersję, do której został zaktualizowany – tak samo jak to już działało w przypadku zdarzeń związanych z aktualizacją wtyczek.
- Eksperymentalne — zdarzenia związane z rolami nie wyświetlają już wszystkich uprawnień w panelu szczegółów, gdy jest ich więcej niż 10. Liczba pozostaje w treści komunikatu o zdarzeniu, a pełna lista – w kontekście zdarzenia.
Naprawiono
- W zdarzeniach typu „Usunięty użytkownik” zamiast danych usuniętego użytkownika wyświetlały się puste pola identyfikatora, adresu email i nazwy użytkownika.
- Wnioski o eksport danych osobowych były rejestrowane niezależnie od ich statusu, a nie tylko wtedy, gdy były składane po raz pierwszy.
Informacje o wtyczce Prosta Historia– wersja premium nigdy nie wyświetla informacja o licencji.- Liczba zdarzeń jest teraz grupowana zgodnie z twoimi ustawieniami regionalnymi — „187 304 zdarzeń” zamiast „187304 zdarzeń” — w nagłówku dziennika, pasku statystyk, paginacji oraz w zestawieniach zgrupowanych zdarzeń.
- W powiadomieniu o uzupełnieniu danych zauważono zbędny element
- Rozdzielenie dat „Dzisiaj” i „Wczoraj” oraz etykieta „Dzisiaj” przy każdym wydarzeniu zmieniały się o północy czasu UTC, a nie o twojej własnej północy, więc najnowsze wydarzenia mogły być wyświetlane z błędną datą.
- Komunikat powitalny wyświetlany po instalacji nie pojawia się już na stronie historii, do której prowadzi odnośnik, więc „Zobacz” zawsze gdzieś prowadzi.
- W logu widać teraz prawdziwą przyczynę niepowodzenia ładowania zamiast komunikatu „Nieznany błąd” — na większości stron szczegóły błędów były odrzucane, zanim dotarły na ekran.
- Błędy bazy danych pojawiające się podczas wczytywania logu teraz podają nazwę problemu, dzięki czemu możesz zająć się tym samodzielnie albo zgłosić to swojemu hostingodawcy.
Bezpieczeństwo
- Treść komentarza jest poddawana eskapowaniu, zanim trafi do panelu szczegółów zdarzenia, więc komentarz nie może już wprowadzać znaczników do dziennika.
- Kanał RSS już się nie zawiesza, gdy zalogowana treść zawiera sekwencję znaków
]]>, którą mógł wywołać każdy, kto miał możliwość dodania komentarza. - Wartości kolorów z narzędzia do dostosowywania motywu są sprawdzane przed wyświetleniem jako próbka, więc motyw z mniej restrykcyjnymi ustawieniami kolorów nie może wstawiać kodu CSS do logu.
- W plikach eksportowanych w formacie CSV znaki tabulacji i powrotu karetki są traktowane jako wyzwalacze formuł, podobnie jak omówione już wcześniej
=,+,-oraz@. - Dodatkowe mechanizmy eskapowania i sprawdzania poprawności danych wejściowych we wszystkich modułach rejestrujących: opcje, motyw i multimedia.
- W adresach URL odsyłających zapisywanych przy każdym zdarzeniu wartości ciągów zapytania, które wyglądają na poufne, są teraz zamaskowane – tak samo, jak tryb detektywa już maskuje adresy URL, które zapisuje.
- Maskowanie obejmuje teraz również nazwy pól sesji, nośnika, poświadczeń i klucza prywatnego.
5.30.0 (August 2026)
👍 W wersji dwie eksperymentalne funkcje wchodzą do stałego użytku: reakcje na wydarzenia oraz pasek stanu w nagłówku, który pozwala szybko sprawdzić stan bieżących ustawień – jak długo przechowywana jest historia, czy raporty email i powiadomienia są włączone oraz dokąd są przekazywane logi. Aktualizacja zawiera też szereg ulepszeń dotyczących bezpieczeństwa oraz kilka różnych poprawek.
Dowiedz się więcej o wszystkich
Dodano
- „Plugin info” action link on plugin update-available events, so you can quickly check what an unfamiliar plugin is without leaving the log.
- „Find events from the same IP address” in an event’s actions menu, alongside the existing user and event-type filters.
- Changes to more Simple History settings are now logged: Email Reports, the Experimental features toggle, and add-on license keys (key values are never stored in the log). (And yes – it was a bit funny that the plugin that logs changes to other plugins didn’t log its own settings changes!)
- WP-CLI:
--metadata_searchand--ai_onlyoptions onwp simple-history list, matching the metadata search and AI filter in the GUI. - WP-CLI: AI attribution columns (
ai_agent,ai_detected_via,ai_application) onwp simple-history list, showing which AI tool made a change and how it was detected. - Header now shows „Stealth mode: on” while stealth mode is hiding Simple History from other users, including other administrators.
Zmieniono
- Reactions graduated from experimental and are now on by default — react to events with a 👍 (disable in Settings General). Premium adds ❤️ 🎉 🚀 and more reaction types.
- Header settings/info bar is graduated from experimental and now shows for all admins — a glance at how long history is kept, whether email reports and alerts are on, and where logs are forwarded, with each one linking straight to its setting.
- Checkbox settings now show as On/Off (instead of 1/0) in the „Modified settings” log details.
- Settings changes are now detected across all save mechanisms (Settings API, direct option updates, and REST) and recorded as a single event.
- Large or structured settings are now logged as „changed” without storing their full value, keeping the log readable.
- Developers:
simple_history/user_can_clear_lognow defaults to whether the user can manage settings, instead of always allowing it. The „Clear log” button is unaffected for administrators. - Eksportowanie dziennika w formacie HTML przebiega szybciej na stronach z obszernymi dziennikami aktywności.
Przestarzałe
- WP-CLI:
wp simple-history event search— usewp simple-history event list --search=instead. The old command still works but will be removed in a future version.
Naprawiono
- WP-CLI:
wp simple-history event searchalways returned zero results. - WP-CLI:
--fieldsonwp simple-history listignored column names written with a space after the comma. - PHP 8 fatal error when a setting was changed by a request without a referrer, such as from the REST API or WP-CLI. #649
- Untranslatable strings in the statistics view and the weekly email report. #672
- Invalid date or month filter values now return a clear error (HTTP 400 in the REST API, a friendly message in WP-CLI) instead of a server error.
- RSS feed no longer breaks when its address contains a date filter it can’t read — for example an older feed URL saved in a feed reader. It now returns an empty feed instead of an error.
- Removed an unnecessary database query on every admin page load (a leftover from the one-time history backfill check).
- Dashboard widget now shows an error message with details when the log can’t be loaded (for example when the REST API is blocked), instead of loading placeholders forever.
- Fatal error on WordPress 6.3 when saving a post that creates a revision.
- Post update events now link to the revision they created. (The link had been missing since the feature was added in 5.16.0!)
- PHP warning when logging a comment whose post has been deleted. Such events now read „a comment to (deleted)” instead of showing an empty title.
- Opcja „Filtruj zdarzenia: ten adres IP” w wyskakującym okienku adresu IP nie działała, gdy używałeś jej z widżetu na pulpicie nawigacyjnym — teraz otwiera dziennik zdarzeń przefiltrowany pod kątem tego adresu.
- Filtrowanie według adresu IP pozwala teraz znaleźć zdarzenia na podstawie dowolnego adresu, który został dla nich zarejestrowany, a nie tylko tego, który widział serwer WWW. W serwisach działających za serwerem proxy lub urządzeniem równoważącym obciążenie prawdziwy adres odwiedzającego jest odczytywany z nagłówka przekierowania, a filtrowanie na jego podstawie wcześniej nie dawało żadnych wyników.
- Eksperymentalne — nieudane logowania przez XML-RPC nie tworzą już zduplikowanego wpisu „nieudane hasło aplikacji” obok zwykłego wpisu o nieudanym logowaniu.
Bezpieczeństwo
- Sprawdzanie nazwy użytkownika, adresu email i ról danej osoby z karty użytkownika odbywa się teraz zgodnie z zasadami WordPressa i wymaga uprawnienia do wyświetlania listy użytkowników. Informacja o tym, kto wykonał dane zdarzenie, jest nadal widoczna dla wszystkich, którzy mają dostęp do tego zdarzenia.
- Punkty końcowe REST API wymagają teraz tych samych uprawnień, co otwarcie strony historii.
- Tryb detektywa ukrywa więcej nazw pól — hasła, tokeny, sekrety i numery kart — a teraz obejmuje też wartości zagnieżdżone, ciągi zapytania i argumenty wiersza poleceń.
- Wyczyścianie dziennika, eksportowanie go i ponowne generowanie adresu kanału RSS wymaga teraz również uprawnień do zarządzania ustawieniami.
- Eskapowanie tekstu zdarzeń jest teraz spójne we wszystkich mediach, kategoriach, rejestratorach użytkowników i komentarzy, a także w eksportowanych plikach HTML.
See CHANGELOG.md for the full changelog.